Ну ИИ дела: как мы в Solar WAF хакеров под прикрытием DeepSeek и ChatGPT нашли
Команда Solar WAF зафиксировала в первой половине 2026 года аномальный всплеск числа веб-атак, пик которого пришелся на июль. Подавляющее большинство зафиксированных событий – работа автоматизированным сканеров. Аналитики «Солара» не исключают, что в мае-июле (периоде, когда наблюдался быстрый рост количества веб-атак) российские компании подверглись спланированному массовому сканированию веб-ресурсов с помощью сканеров на базе ИИ. Несколько месяцев злоумышленники собирали информацию об уязвимостях, а в августе начали пробовать их эксплуатировать. Среди этих проб была выявлена новая тактика: злоумышленники стали маскировать трафик веб-атак под запросы легитимных ИИ-сервисов (DeepSeek, ChatGPT, Perplexity и не только). Цель такой маскировки – обмануть WAF. Как много было выявлено таких инцидентов и что за ними последует – рассказываем ниже.
АномалИИя
В июле 2026 года в России мы зафиксировали рекордное количество веб-атак на российские компании – 417 млн. Под атаками понимаются попытки вредоносного воздействия на сайты, личные кабинеты и другие веб-приложения. Для сравнения, в июле 2025 года было зафиксировано 274 млн таких инцидентов – на 41% меньше.
Рост начался не в июле, а заметно раньше. По данным сервиса Solar WAF (под защитой которого находятся веб-приложения десятков компаний), в мае 2026 года было зафиксировано 284 млн веб-атак – на 64% больше результата апреля. В июне рост продолжился и достиг 317 млн, а в июле – 417 млн, что стало абсолютным рекордом за весь период наблюдений с января 2024 года.
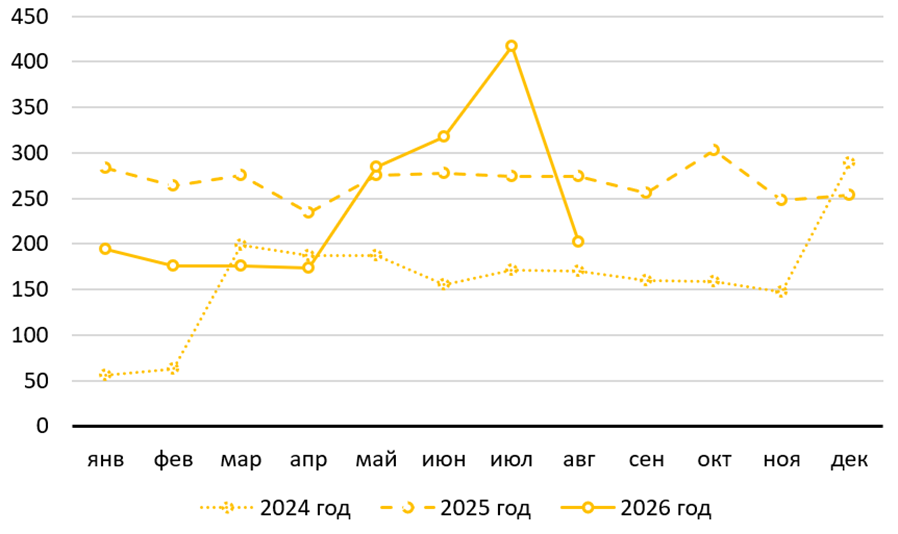
Из общего числа июльских атак 71% пришелся на транспорт и логистику, 15% – на госсектор, 8% – на ИТ-отрасль, а оставшиеся 6% распределились между торговлей, энергетикой и другими отраслями.
Интересно, что 93% всех зафиксированных в июле инцидентов пришлись на сканирующие атаки – они используются для поиска уязвимостей в коде веб-ресурсов, которые далее могут применяться для атак, приводящих к утечкам данных и другим последствиям.
Распространение ИИ среди злоумышленников позволяет проводить сканирование специалистам с более низкой квалификацией и выдавать гораздо больше результата в единицу потраченного рабочего времени. Мы считаем, что волна атак в мае-июле представляла собой масштабную операцию по разведке – поиску слабых мест в защищенных веб-приложениях, а рост активности был связан с внедрением ИИ в инструментарий злоумышленников.
В августе, после рекордного июля, число веб-инцидентов резко снизилось. Связано это с тем, что хакеры переключились с массовых сканирующих атак на попытки эксплуатации уязвимостей, обнаруженных ранее в ходе разведки.
Под прикрытИИем
Именно в августе 2026 года, на фоне спада сканирующей активности, мы в Solar WAF обнаружили принципиально новый тренд: злоумышленники начали маскировать вредоносные запросы к веб-приложениям под обращения популярных ИИ-агентов и ассистентов – DeepSeek, ChatGPT, Perplexity, Claude и Grok. Под видом ИИ-трафика они пытаются использовать известные векторы веб-атак, которые могут привести к утечке данных или другим последствиям.
Первые запросы с User-Agent DeepSeekBot появились 12 августа 2026 года. С 27 августа к ним добавились запросы с User-Agent, характерными для ChatGPT, Perplexity, Claude и Grok – соответственно ChatGPT-User, Perplexity-User, Claude-User и GrokBot. По данным за неделю с 27 августа по 3 сентября, в трафике к веб-приложениям чаще всего встречались именно эти четыре User-Agent – Perplexity-User, Claude-User, ChatGPT-User и GrokBot. В июне и июле, когда шла волна сканирований, подобных User-Agent в трафике не наблюдалось.
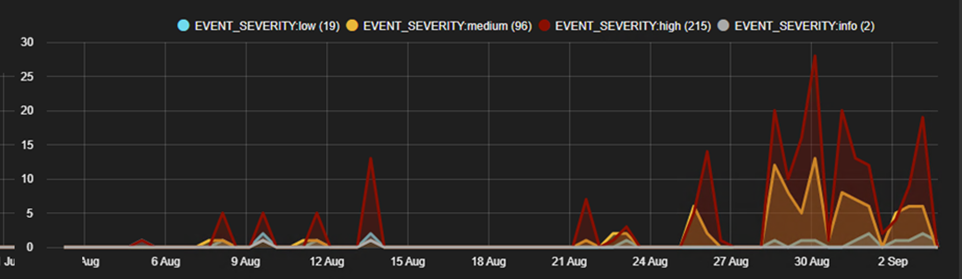
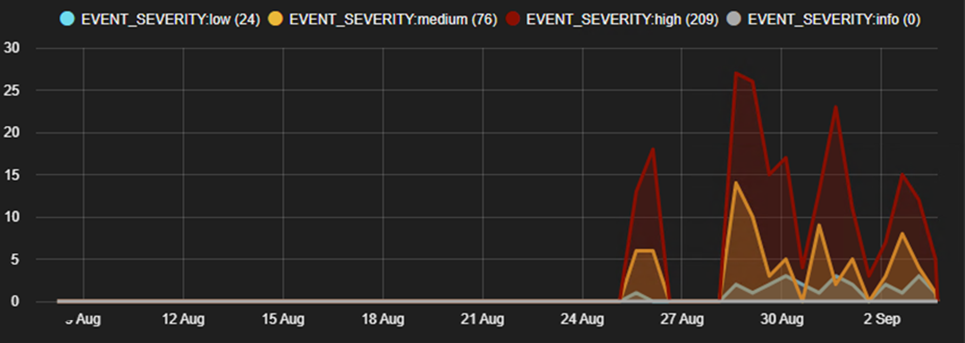
Злоумышленники стали активно маскировать свои вредоносные действия, потому что многие владельцы веб-приложений стали доверять ИИ-агентам и -ассистентам – их запросы в трафике не вызывают подозрений. Интернет-пользователи все больше ищут товары и услуги не через привычные поисковые системы, а именно в агентах и ИИ-ассистентах. То есть запросы к веб-приложениям от ассистентов и агентов оцениваются как клиентские и ценные с точки зрения [1] заработка от продаж товаров и услуг.
Защита ИИ нападение
Один из способов, которым мы отличили поддельный ИИ-трафик от настоящего, стала проверка источников запросов. Так, запросы с User-Agent Claude-User приходили с IP-адресов, зарегистрированных в США, Нидерландах и на Тайване, а обратный DNS-запрос показал, что эти адреса принадлежат bc.googleusercontent.com [2] – сервису виртуальных машин Google Compute Engine, арендовать которые может любой желающий. Похожая картина наблюдалась и у запросов с User-Agent Perplexity-User: источники – США, Нидерланды, Сингапур и Бельгия, и тот же результат проверки обратного DNS – Google Compute Engine.
С августа по начало сентября под заголовками DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot были зафиксированы тысячи событий ИБ. Исходя из предполагаемых векторов атак, большинство из них мы оценили как события с высоким уровнем критичности.
К слову о векторах… Разбор конкретных видов вредоносной активности под прикрытием ИИ-заголовков показал, что чаще всего (в 53% случаев) фиксировались инциденты типа DNS Rebinding – запросы, которые с помощью преобразования доменного имени в IP-адрес могут заставить сервер обратиться к внутренней инфраструктуре компании. Еще 12% пришлись на запросы, провоцирующие утечки данных (Information Leakage), около 4% – на атаки типа Path Traversal, позволяющие получить доступ к файлам за пределами разрешенной папки. Остальные 31% распределились между другими типами вредоносных запросов, среди которых нашлось место даже SQL-инъекциям – они заняли последнее, десятое место в рейтинге.
Топ видов событий ИБ с User Agent Claude-User:
|
1. |
Server Side Request Forgery |
25,9% |
|
2. |
Path Traversal |
24,9% |
|
3. |
Information Leakage |
24,6% |
|
4. |
Local File Inclusion |
15,5% |
|
5. |
Attemp Admin Access |
7,8% |
|
6. |
OS Commanding |
1,3% |
Мы убеждены, что текущее наблюдение – лишь первые ласточки применения ИИ для проведения массовых кибератак. Дальше злоумышленники будут использовать технологию не для классических веб-атак, которые детектируются сигнатурами в средствах защиты, а для обнаружения и эксплуатации новых, уникальных 0-day. Они не будут распознаются существующими средствами защиты и станут меняются быстрее, чем те успевают обновляться. Это лишний раз говорит о необходимости эшелонированной защиты веб-приложений и дополнения классического WAF средствами на основе машинного обучения [3] – такими как Antibot, способными анализировать более 100 параметров запроса и определять вероятность того, что он вредоносный, даже если формально не соответствует ни одной сигнатуре.
Автор: руководитель направления WAF ГК «Солар» Алексей Пашков
Автор: SolarSecurity
Источник [4]
Сайт-источник BrainTools: https://www.braintools.ru
Путь до страницы источника: https://www.braintools.ru/article/36319
URLs in this post:
[1] зрения: http://www.braintools.ru/article/6238
[2] bc.googleusercontent.com: http://bc.googleusercontent.com
[3] обучения: http://www.braintools.ru/article/5125
[4] Источник: https://habr.com/ru/companies/solarsecurity/articles/1088656/?utm_source=habrahabr&utm_medium=rss&utm_campaign=1088656
Нажмите здесь для печати.