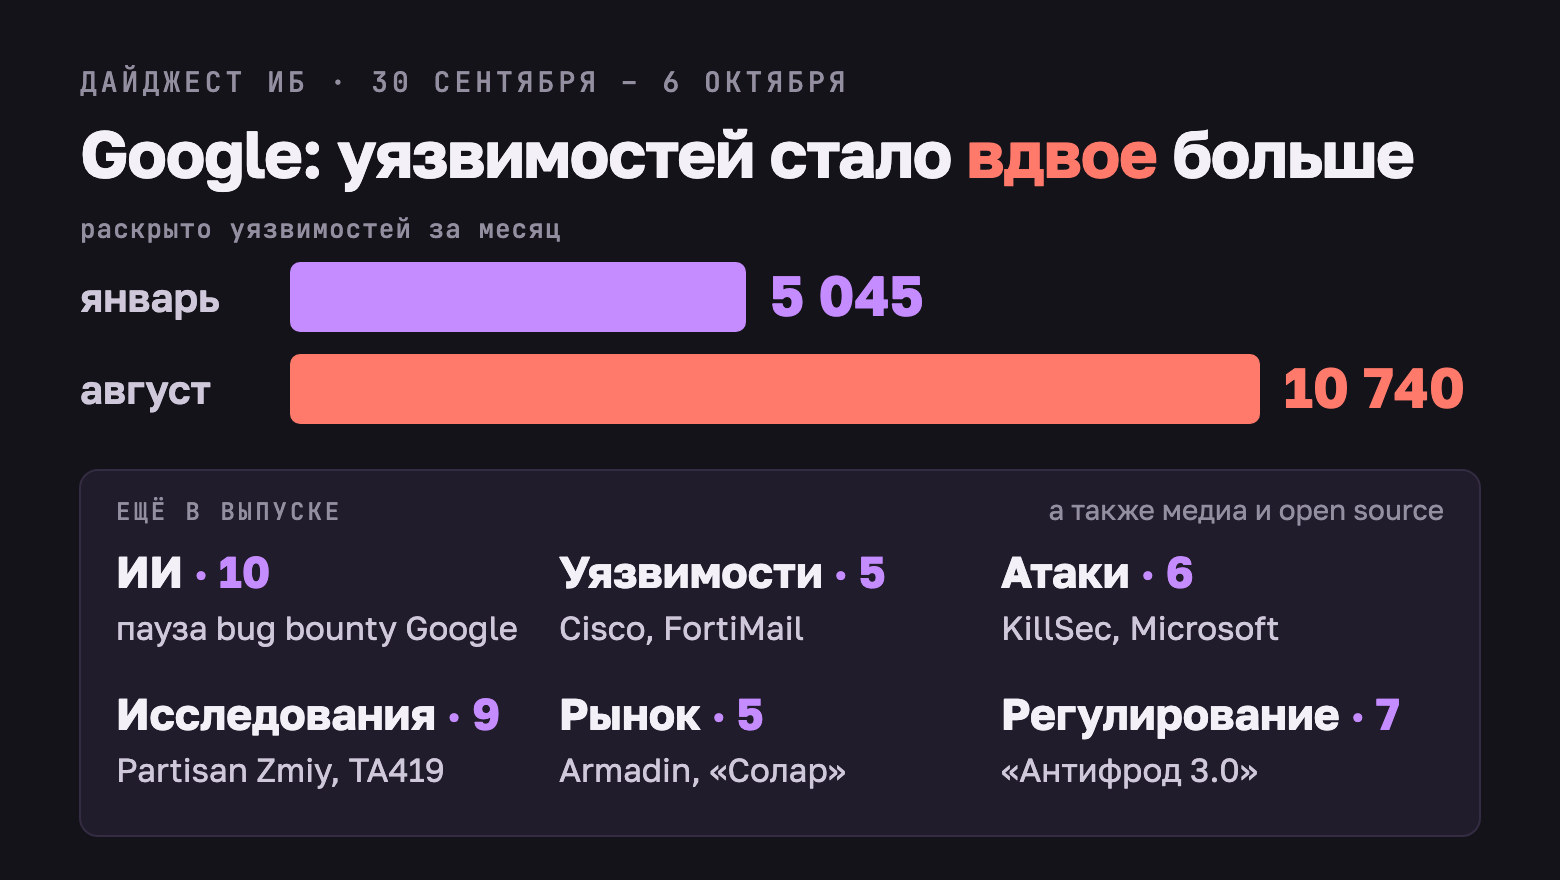
Дайджест ИБ, 30 сентября – 6 октября: ИИ-агенты на сайтах властей, Google остановила bug bounty
Новости информационной безопасности за неделю с 30 сентября по 6 октября, по одной строке на событие.
Как это сделано
За неделю сборщик получил 11 489 материалов из 153 лент, по теме ИБ из них 1 176. Далее отбираются и сверяются вручную. В выпуске 42 новости, 32 из них подтверждены двумя независимыми изданиями и больше. Подробнее на Хабре [1]
ИИ [2] | Уязвимости [3] | Атаки и утечки [4] | Исследования [5] | Рынок [6] | Регулирование [7] | Медиа [8] | Open source [9]
Искусственный интеллект
Агенты на чужих сайтах
Поиск уязвимостей с ИИ
-
По данным Google, в августе раскрыли 10 740 уязвимостей против 5045 в январе, эксплуатируемых за 8 месяцев 141 [12] (англ.)
-
ИИ-агент PageBreak нашёл в веб-приложениях Google более 500 уязвимостей XSS [14] (англ.)
Атаки на ИИ-инструменты и через них
-
Adversa AI показала, как страница с зашифрованными инструкциями заставляет GitHub Copilot CLI отправить секреты [15] (англ.)
-
По данным Island, поддельные рекламные кабинеты ChatGPT, Gemini и Claude крадут пароли и коды MFA рекламодателей [16] (англ.)
Разработчики и защита
-
OpenAI рассталась с тремя специалистами по безопасности за утечку [17] (англ.), ещё один ушёл, назвав культуру «сломанной» [18]
-
Apple ужесточит выдачу полного доступа к диску в macOS, объясняя это рисками от ИИ-агентов [19]
Уязвимости
Под эксплуатацией
-
Cisco закрыла уязвимость нулевого дня CVE-2026-76504 в SD-WAN Manager, через API она даёт права администратора [21] (англ.)
-
Fortinet предупредила об эксплуатации уязвимости нулевого дня CVE-2026-104286 в FortiMail с оценкой 9,8 [22] (англ.)
Закрыты до атак
Исследования
Атаки и утечки
Взломы
-
Аккаунт Microsoft в X с 13 млн подписчиков взломали и рекламировали в нём криптотокен Clippy [26]
-
MetaMask раскрыла взлом части инфраструктуры стейкинга и выводит затронутые валидаторы Ethereum [27]
Действия властей
-
Полиция десяти стран разгромила KillSec, предполагаемому лидеру 16 лет [30], за группой около 1000 атак [31] (англ.)
-
По данным Reuters, участника ShinyHunters задержали в Иордании, и он помогает ФБР искать остальных [32]
Исследования
Группировки и вредоносное ПО
-
По данным Proofpoint, китайская TA419 выдаёт себя за сотрудника Anthropic, чтобы украсть учётки экспертов по ИИ [35] (англ.)
-
По данным Symantec, Warlock через SharePoint атаковала водоканал, оператора связи и ещё две организации [36] (англ.)
-
По оценке MI5, более 100 связанных с Британией учёных участвовали в исследованиях на деньги разведки Китая [37] (англ.)
Секреты в открытом доступе
-
Truffle Security нашла в открытых репозиториях GitHub 543 699 действующих ключей и паролей [38] (англ.)
Статистика
-
По данным Microsoft Digital Defense Report 2026, на госсектор пришлось 27% наблюдаемых атак против 17% годом раньше [39] (англ.)
-
По данным «Бизона», у 22% компаний сервисы баз данных доступны из интернета, у 18% открыт RDP [40]
-
По данным МВД, IT-преступлений за январь–август стало на 32% меньше, чем годом раньше [41]
Рынок
Сделки и прогнозы
-
Основатель Mandiant Кевин Мандиа привлёк $255,5 млн для Armadin, оценка стартапа превысила $2,5 млрд [42] (англ.)
-
Gartner: к 2028 году расходы на разработку с ИИ-моделями обгонят среднюю зарплату программиста [43]
Российский рынок
Регулирование
Антимошеннические меры
-
Минцифры вынесло «Антифрод 3.0» на обсуждение [47], сим-карты со стартовым балансом предлагают запретить [48]
-
На «Госуслугах» появится «красная кнопка», замораживающая онлайн-операции [50], и «зелёная» для отмены сигнала [51]
-
Минцифры предлагает вносить в ЕСИА номера сим-карт M2M-устройств и адреса их установки [53]
Блокировки
-
На ТСПУ и систему блокировок в 2027–2029 годах заложили почти 60 млрд рублей против прежних 32 млрд [54]
Регулирование ИИ в США
-
ИИ-компании подписали у Трампа добровольное соглашение о самоконтроле [55] (англ.), группу по ИИ возглавил директор нацразведки [56]
Медиа
-
Амберли Джек и Джеймс Уилсон из Risky Business обсуждают агентов OpenAI на сайтах властей Австралии, 16 мин [57] (англ.)
-
Подкаст The Low Down разбирает отчёт Transluce об ИИ-агентах на сайтах властей, сюжет с 1:13, 1 ч 30 мин [58] (англ.)
-
Уэс Рот разбирает уход из OpenAI сотрудника, писавшего отчёты по безопасности к 12 запускам, 24 мин [59] (англ.)
Open source
Автор: AlbertM
Источник [64]
Сайт-источник BrainTools: https://www.braintools.ru
Путь до страницы источника: https://www.braintools.ru/article/36644
URLs in this post:
[1] Подробнее на Хабре: https://habr.com/ru/articles/1076014/
[2] ИИ: #ai
[3] Уязвимости: #vuln
[4] Атаки и утечки: #attacks
[5] Исследования: #research
[6] Рынок: #market
[7] Регулирование: #reg
[8] Медиа: #media
[9] Open source: #oss
[10] OpenAI предупредила более 100 компаний о возможном обходе защиты их систем своими агентами: https://www.forbes.ru/tekhnologii/569590-openai-predupredila-kompanii-o-vozmoznoj-popytke-obhoda-sistemy-bezopasnosti-agentami
[11] По данным Wikimedia, агенты OpenAI правили вики без разрешения и вызвали частичный сбой сервиса запросов Wikidata: https://habr.com/ru/news/1090928/
[12] По данным Google, в августе раскрыли 10 740 уязвимостей против 5045 в январе, эксплуатируемых за 8 месяцев 141: https://therecord.media/google-vulnerabilities-cyberattacks-ai
[13] Google с 1 октября приостановила bug bounty для своего open source из-за потока автоматических отчётов: https://habr.com/ru/news/1090356/
[14] ИИ-агент PageBreak нашёл в веб-приложениях Google более 500 уязвимостей XSS: https://www.darkreading.com/application-security/google-pagebreak-ai-agent-500-flaws-web-apps
[15] Adversa AI показала, как страница с зашифрованными инструкциями заставляет GitHub Copilot CLI отправить секреты: https://adversa.ai/blog/cryptographic-context-injection-github-copilot/
[16] По данным Island, поддельные рекламные кабинеты ChatGPT, Gemini и Claude крадут пароли и коды MFA рекламодателей: https://thehackernews.com/2026/10/fake-chatgpt-gemini-and-claude-ad.html
[17] OpenAI рассталась с тремя специалистами по безопасности за утечку: https://thehackernews.com/2026/10/openai-parts-ways-with-three-safety.html
[18] ещё один ушёл, назвав культуру «сломанной»: https://securitymedia.org/news/odin-iz-rukovoditeley-bezopasnosti-openai-ushel-iz-kompanii-i-zayavil-chto-ee-kultura-slomana.html
[19] Apple ужесточит выдачу полного доступа к диску в macOS, объясняя это рисками от ИИ-агентов: https://www.anti-malware.ru/news/2026-10-05-111332/51635
[20] «Лаборатория Касперского» выпустила руководство по рискам ИИ-агентов и их снижению по принципам кибериммунитета: https://www.kaspersky.ru/about/press-releases/laboratoriya-kasperskogo-vypustila-rukovodstvo-po-bezopasnosti-ii-agentov-cherez-prizmu-kiberimmuniteta
[21] Cisco закрыла уязвимость нулевого дня CVE-2026-76504 в SD-WAN Manager, через API она даёт права администратора: https://www.bleepingcomputer.com/news/security/cisco-warns-of-new-sd-wan-authentication-bypass-zero-day-exploited-in-attacks/
[22] Fortinet предупредила об эксплуатации уязвимости нулевого дня CVE-2026-104286 в FortiMail с оценкой 9,8: https://www.bleepingcomputer.com/news/security/fortinet-warns-of-critical-fortimail-flaw-exploited-in-zero-day-attacks/
[23] GitLab закрыла CVE-2026-90970 с оценкой 9,9 в AI Gateway, она касается тех, кто размещает шлюз у себя: https://xakep.ru/2026/10/05/ai-gateway-patch/
[24] Kiteworks по предупреждению разведки США отключала серверы на 9 часов и за это время закрыла критическую уязвимость: https://xakep.ru/2026/10/01/kiteworks-shutdown/
[25] Исследователи из Нидерландов и Италии показали атаку класса Spectre-v2 через JIT-компиляторы, включая cBPF в Linux: https://habr.com/ru/companies/kaspersky/articles/1090362/
[26] Аккаунт Microsoft в X с 13 млн подписчиков взломали и рекламировали в нём криптотокен Clippy: https://habr.com/ru/news/1090086/
[27] MetaMask раскрыла взлом части инфраструктуры стейкинга и выводит затронутые валидаторы Ethereum: https://xakep.ru/2026/10/02/metamask-incident/
[28] В технологической сети метеослужб для диспетчеров ЮАР нашли вредоносное ПО ранней стадии атаки шифровальщика: https://www.securitylab.ru/news/578164.php
[29] По данным Bloomberg, хакеры получили доступ к системе управления силовой установкой супертанкера VL Prosperity: https://www.tadviser.ru/a/970957
[30] Полиция десяти стран разгромила KillSec, предполагаемому лидеру 16 лет: https://xakep.ru/2026/10/06/killsec-down/
[31] за группой около 1000 атак: https://therecord.media/killsec-ransomware-raas-arrests-europe
[32] По данным Reuters, участника ShinyHunters задержали в Иордании, и он помогает ФБР искать остальных: https://www.kommersant.ru/doc/9005712
[33] По данным Solar 4RAYS, Partisan Zmiy почти два года провела в сети российской медицинской организации: https://rt-solar.ru/solar-4rays/blog/7027/
[34] По данным Cisco Talos, китайский кластер UAT-11587 заразил бэкдором Antino около 350 компьютеров госструктур Азии: https://www.securitylab.ru/news/578226.php
[35] По данным Proofpoint, китайская TA419 выдаёт себя за сотрудника Anthropic, чтобы украсть учётки экспертов по ИИ: https://thehackernews.com/2026/10/china-aligned-ta419-targets-us-ai.html
[36] По данным Symantec, Warlock через SharePoint атаковала водоканал, оператора связи и ещё две организации: https://thehackernews.com/2026/10/warlock-exploits-sharepoint-flaws-to.html
[37] По оценке MI5, более 100 связанных с Британией учёных участвовали в исследованиях на деньги разведки Китая: https://thehackernews.com/2026/10/mi5-says-chinas-mss-funded-research.html
[38] Truffle Security нашла в открытых репозиториях GitHub 543 699 действующих ключей и паролей: https://www.securityweek.com/500000-active-credentials-left-exposed-on-github/
[39] По данным Microsoft Digital Defense Report 2026, на госсектор пришлось 27% наблюдаемых атак против 17% годом раньше: https://blogs.microsoft.com/on-the-issues/2026/10/01/preparing-governments-for-an-era-of-interconnected-cyber-risk/
[40] По данным «Бизона», у 22% компаний сервисы баз данных доступны из интернета, у 18% открыт RDP: https://safe.cnews.ru/news/line/2026-10-05_u_kazhdoj_pyatoj_kompanii_v
[41] По данным МВД, IT-преступлений за январь–август стало на 32% меньше, чем годом раньше: https://www.vedomosti.ru/technology/news/2026/10/06/1234707-chislo-kiberprestuplenii
[42] Основатель Mandiant Кевин Мандиа привлёк $255,5 млн для Armadin, оценка стартапа превысила $2,5 млрд: https://techcrunch.com/2026/10/01/kevin-mandias-new-agent-swarm-security-startup-armadin-raises-255-5m-at-2-5b-valuation/
[43] Gartner: к 2028 году расходы на разработку с ИИ-моделями обгонят среднюю зарплату программиста: https://www.anti-malware.ru/news/2026-10-02-111332/51613
[44] «Солар» запустил внешний SOC для среднего бизнеса от 3 млн рублей в год с гарантией возмещения до 30 млн: https://safe.cnews.ru/news/line/2026-10-02_solar_zapustil_servisy
[45] По оценке «Системного софта», рынок систем резервного копирования за полугодие вырос на 18%, до 5,8 млрд рублей: https://securitymedia.org/news/rossiyskiy-rynok-sistem-rezervnogo-kopirovaniya-vyros-na-18-v-pervom-polugodii-2026-goda.html
[46] Поставщиков антивирусов в госзакупках за три квартала стало на 18% меньше, заказчики переходят на платформы: https://securitymedia.org/news/goszakupki-rossiyskogo-po-perekraivayut-rynok-antivirusnykh-postavshchikov-stalo-na-18-menshe.html
[47] Минцифры вынесло «Антифрод 3.0» на обсуждение: https://habr.com/ru/news/1088634/
[48] сим-карты со стартовым балансом предлагают запретить: https://www.interfax.ru/business/1119364
[49] Минцифры предложило до 10 лет лишения свободы за дропперство группой лиц, проект обсуждают до 15 октября: https://www.interfax.ru/russia/1119391
[50] На «Госуслугах» появится «красная кнопка», замораживающая онлайн-операции: https://rb.ru/news/na-gosuslugah-poyavitsya-krasnaya-knopka-ot-moshennikov-ona-zamorozit-vse-onlajn-operacii-polzovatelya/
[51] и «зелёная» для отмены сигнала: https://rb.ru/news/na-gosuslugah-v-dopolnenie-k-krasnoj-knopke-poyavitsya-zelyonaya-ona-pozvolit-otmenit-signal-o-moshennichestve/
[52] Мишустин поручил Минцифры продумать дополнительные условия входа и восстановления доступа к «Госуслугам»: https://www.interfax.ru/russia/1120646
[53] Минцифры предлагает вносить в ЕСИА номера сим-карт M2M-устройств и адреса их установки: https://habr.com/ru/news/1090400/
[54] На ТСПУ и систему блокировок в 2027–2029 годах заложили почти 60 млрд рублей против прежних 32 млрд: https://habr.com/ru/news/1090930/
[55] ИИ-компании подписали у Трампа добровольное соглашение о самоконтроле: https://www.securityweek.com/trump-says-top-tech-firms-have-signed-accord-to-self-police-ai-development/
[56] группу по ИИ возглавил директор нацразведки: https://www.anti-malware.ru/news/2026-10-05-111332/51637
[57] Амберли Джек и Джеймс Уилсон из Risky Business обсуждают агентов OpenAI на сайтах властей Австралии, 16 мин: https://www.youtube.com/watch?v=Tt8cvwh5OOE
[58] Подкаст The Low Down разбирает отчёт Transluce об ИИ-агентах на сайтах властей, сюжет с 1:13, 1 ч 30 мин: https://www.youtube.com/watch?v=l69c0qQzMIY
[59] Уэс Рот разбирает уход из OpenAI сотрудника, писавшего отчёты по безопасности к 12 запускам, 24 мин: https://www.youtube.com/watch?v=9CGsq3A590Q
[60] Tech Talk в выпуске 2Weekly #57 рассказывает об агентах OpenAI на медицинском сервере Австралии, с 4:00, 29 мин: https://www.youtube.com/watch?v=amyn_niSnlw
[61] OWASP CRS 4.30 закрыл три обхода правил WAF и добавил запрет запросов к файлам настроек Claude Code: https://github.com/coreruleset/coreruleset/releases/tag/v4.30.0
[62] agentgateway 1.6 позволяет писать политики по методам MCP-серверов и отклоняет MCP-запросы больше буфера: https://github.com/agentgateway/agentgateway/releases/tag/v1.6.0
[63] Дайджест за прошлую неделю: https://habr.com/ru/articles/1088312/
[64] Источник: https://habr.com/ru/articles/1091452/?utm_source=habrahabr&utm_medium=rss&utm_campaign=1091452
Нажмите здесь для печати.