GLM-5.3 на подпольном рынке: что продают под видом ИИ без ограничений
На подпольных форумах продают доступ к ИИ, который якобы не отказывается писать вредоносный код и помогать со взломом. В объявлениях фигурируют GLM, DeepSeek и Kimi. Однако за обещанием «модели без ограничений» могут скрываться перепроданные API-ключи, чужие вычислительные ресурсы или совсем другая модель.
20 октября 2026 года исследователь Эрик Клей опубликовал для Flare анализ этого рынка [1]. Компания использовала свою базу данных, охватывающую более 100 000 Telegram-каналов и 100 даркнет-форумов. Этот охват описывает источники наблюдения, а не число сообществ, в которых действительно торговали моделями.
Объявления, лабораторные тесты и расследования атак дают разную степень подтверждения возможностей ИИ.
Почему в центре внимания оказалась GLM-5.3
29 сентября 2026 года Anthropic опубликовала исследование кибервозможностей GLM-5.3 [2]. В нём модель сравнили с Claude Mythos Preview на задачах разработки эксплойтов — программ, использующих уязвимости.
Один из тестов, ExploitBench, проверяет эксплуатацию известных уязвимостей движка Chrome V8. Другой, Binary Exploitation, оценивает возможность перехватить поток выполнения программы.
|
Проверка Anthropic |
GLM-5.3 |
Claude Mythos Preview |
|
Успешные попытки в ExploitBench |
50 из 410 |
56 из 410 |
|
Полный перехват потока выполнения в Binary Exploitation |
4% |
6% |
Проверки проходили в изолированных средах; модели Claude в приведённом сравнении работали с отключёнными защитными ограничениями. Поэтому близость результатов следует оценивать в рамках этих условий.
Anthropic также описала сессии, в которых специалисты с помощью GLM-5.3 находили и эксплуатировали ранее неизвестные уязвимости. Это работа модели под руководством исследователя, а не доказательство способности самостоятельно взломать произвольную систему.
[2]Что означает «модель без ограничений»
В объявлениях встречаются слова uncensored и abliterated. Первое обычно служит общим обещанием отсутствия цензуры. Второе отсылает к техническому подходу, который направлен на подавление механизма отказов модели.
Одна из исследовательских основ подхода — работа о представлении отказов в языковых моделях. Её авторы показали на изученных моделях, что вмешательство во внутренние представления может существенно изменить склонность отказывать в ответах. Для изменения весов необходим доступ к самой модели; одного ключа от закрытого облачного API для этого недостаточно.
Модификация не гарантирует полного снятия ограничений или сохранения качества ответов. Anthropic отдельно оценивает готовность выполнить вредоносный запрос и способность создать работающий эксплойт. Согласие модели помочь ещё оставляет разработчику проверку кода, адаптацию к окружению и устранение ошибок.
Что измерила Flare
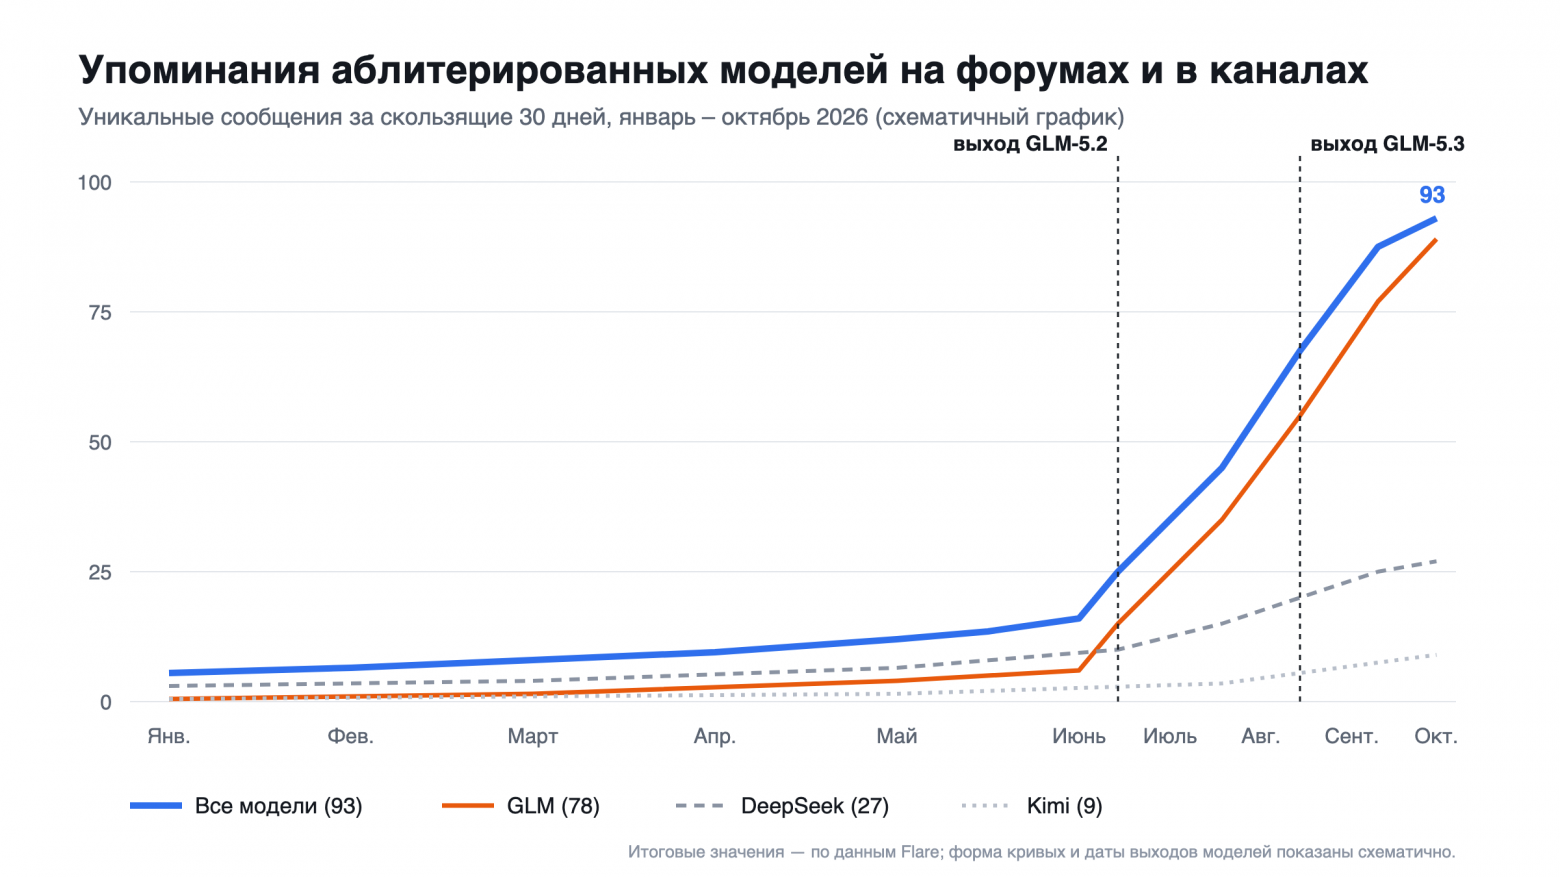
Flare искала упоминания модифицированных DeepSeek, GLM и Kimi. В 30-дневном окне, заканчивающемся 31 января 2026 года, исследователи насчитали 11 уникальных публикаций. В окне до 16 октября — 93. Отсюда рост примерно на 745%.
Показатель характеризует обсуждения при небольшой исходной базе. Он не измеряет рост числа атак или ущерба.
За весь период исследователи обнаружили 17 аккаунтов продавцов в Telegram; в 30-дневном окне к октябрю активными были девять. На Exploit, XSS и BreachForums нашли ещё 11 аккаунтов. Это количество учётных записей, которое нельзя автоматически приравнивать к числу независимых продавцов.
При классификации сообщений Exploit с помощью Haiku 5.5 пятнадцать из 101 публикации об ИИ с упоминанием GLM получили метки критического риска и нового явления. Эти оценки относятся к содержанию сообщений, а не к подтверждённым преступлениям.
У отчёта есть методическая оговорка: описание анализа ограничивает выборку 15 октября, а подписи к графикам — 20 октября. Точная конечная дата в этих частях не согласована.
Что продают под видом разлоченных моделей
Судя по объявлениям, покупателю часто предлагают веб-панель или API-ключ. Скачивание весов и самостоятельное размещение встречаются реже. Flare приводит и пример доступа через Telegram-бота с оплатой по использованию.
Продавец может разместить модифицированную модель, перепродавать украденный ключ, использовать скомпрометированный сервер или выдавать дешёвую модель за дорогую. Название в интерфейсе не позволяет проверить, какой вариант получил покупатель.
Цены также требуют осторожной интерпретации. По расчётам Flare, большинство собранных предложений были дешевле официального API-доступа. Для GLM медианная цена, напротив, оказалась примерно в 2,6 раза выше выбранного официального ориентира. Это соотношение цен в выборке объявлений, а не доказанная стоимость качественного сервиса.
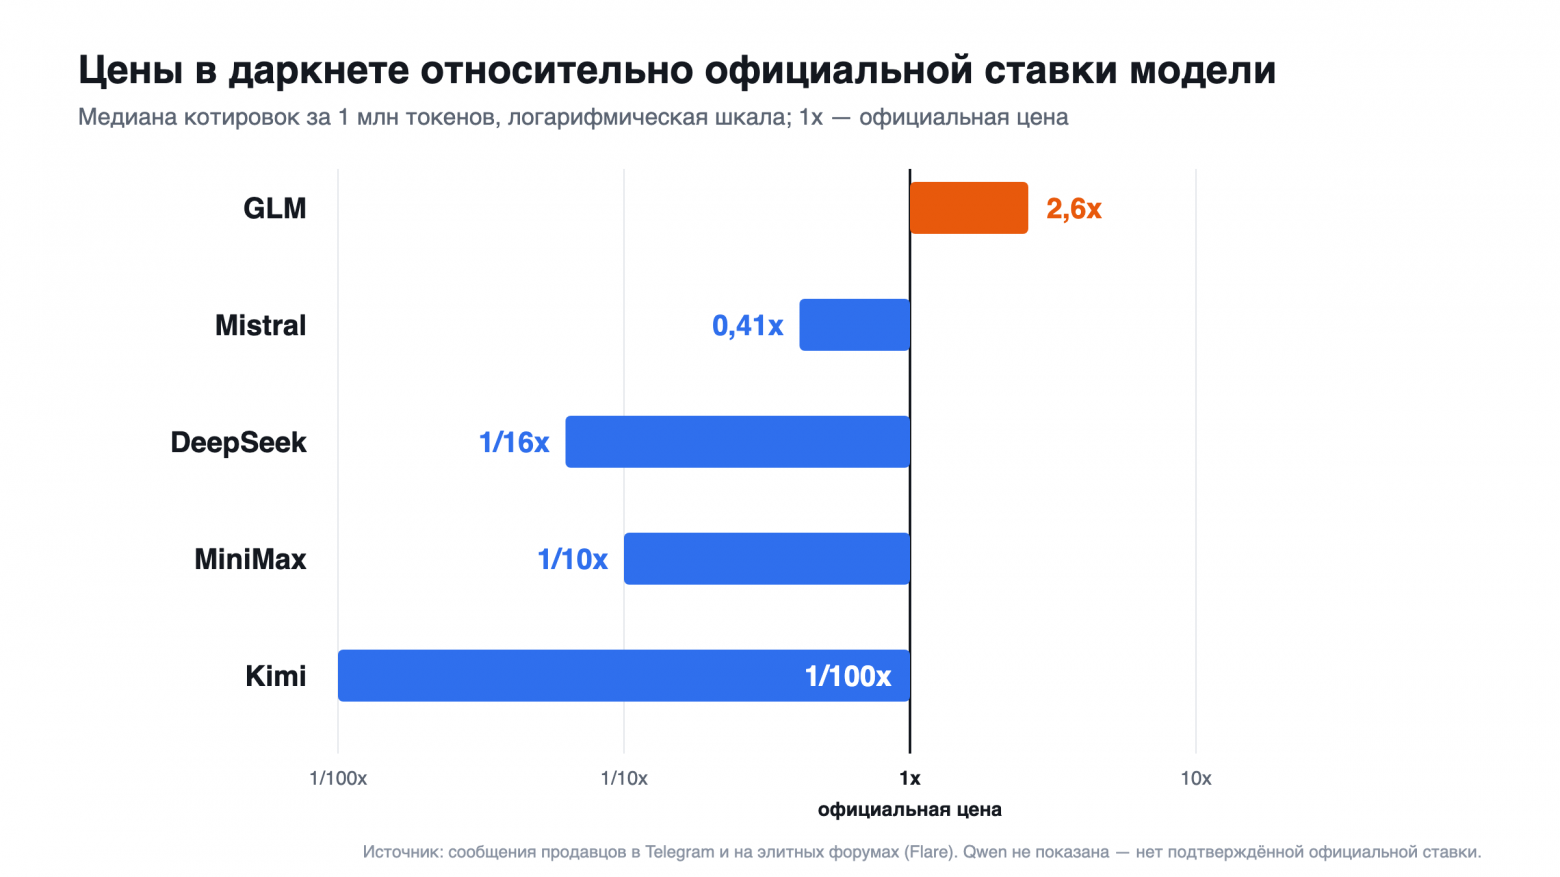
Flare рассматривает низкие цены как возможный признак перепродажи украденных ресурсов. Это гипотеза о происхождении доступа. Заявления отдельных продавцов о собственной GPU-инфраструктуре и массовом запуске агентов также не подкреплены в отчёте независимыми нагрузочными испытаниями.
Где применение ИИ подтверждают расследования
Южнокорейские финансовые организации
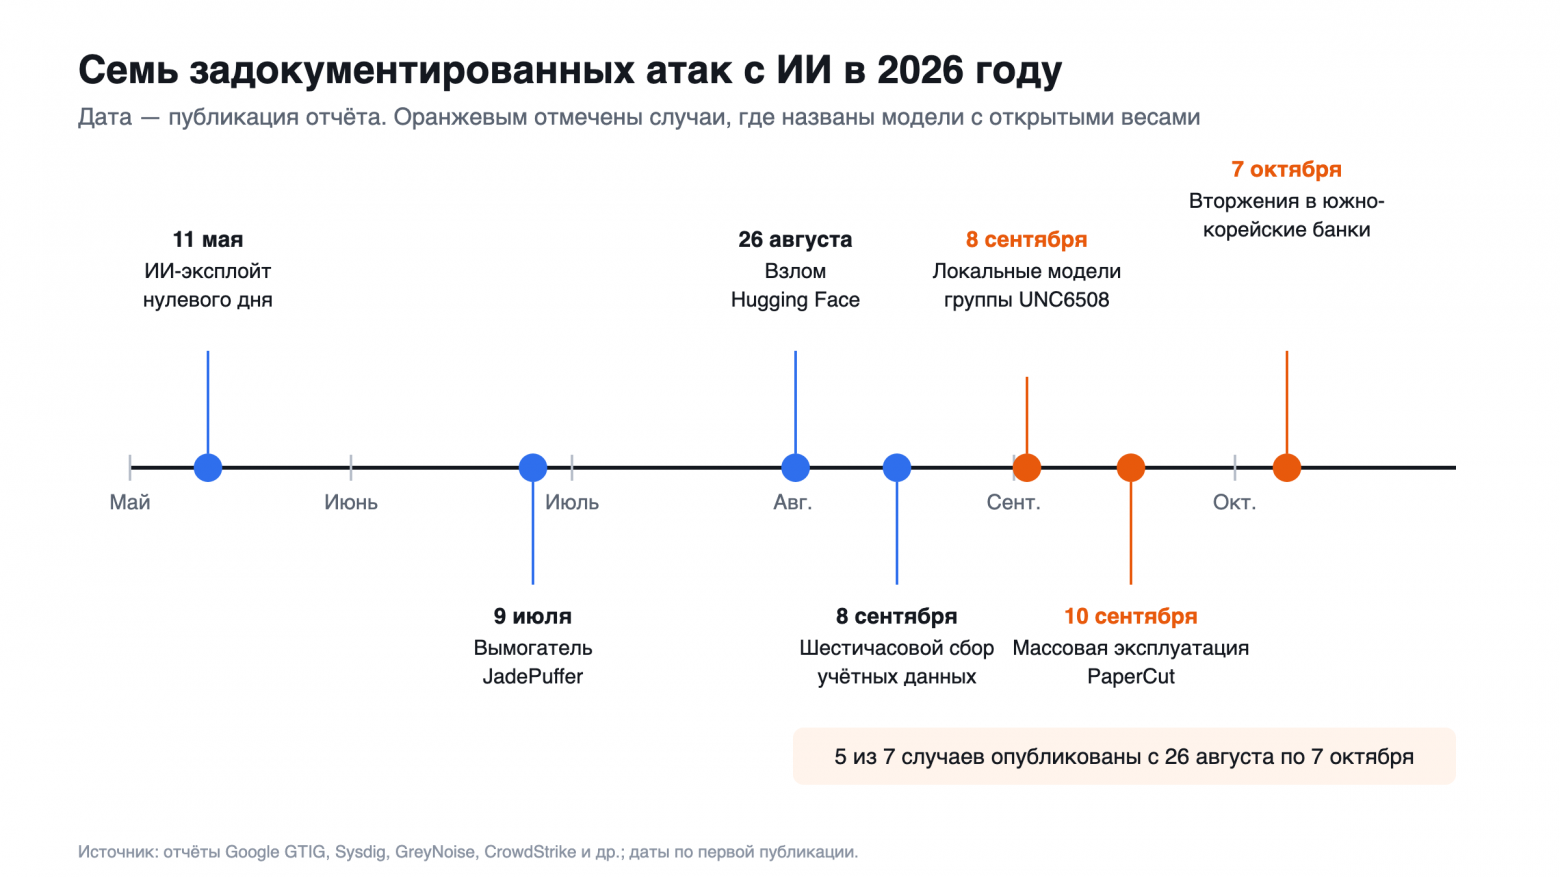
В отчёте CrowdStrike от 7 октября [3] разобрана кампания, активная с конца сентября до начала октября 2026 года. Исследователи обнаружили на инфраструктуре атакующего открытые каталоги с конфигурациями ARTEX и историей сессий Claude Code.
ARTEX — агентный инструмент для тестирования защищённости. В исследованной конфигурации основной моделью служила DeepSeek v4.1-flash. В дополнительных сессиях использовались GLM-5.3 и Grok 4.6. Применение моделей здесь подтверждается конфигурациями и историей сессий.
CrowdStrike оценивала финансовую мотивацию [4] и китайскоязычность предполагаемого оператора с умеренной уверенностью. Общее число пострадавших организаций на момент отчёта оставалось неподтверждённым. [3]crowdstrike.com [5]
Reuters сообщало как минимум о девяти банках, которые заявили об атаках либо упоминались в местных СМИ как цели. Shinhan Bank подтвердил утечку персональных данных примерно 25 000 клиентов. Число названных целей нельзя автоматически считать числом успешных взломов одной и той же группой.
[6]
PaperCut: оболочка Codex, модель DeepSeek
В расследовании GreyNoise [7] описана кампания против PaperCut NG/MF. По данным компании, злоумышленник использовал сотни агентов и скомпрометировал не менее 440 экземпляров системы в 395 установленных организациях из 48 стран.
Codex в этой связке был программной оболочкой агента, а языковой моделью — DeepSeek. GreyNoise отдельно уточняет, что модели OpenAI не использовались.
В одной из наблюдавшихся попыток атаку остановил веб-экран Cloudflare. Этот эпизод показывает, почему защитные средства и настройка инфраструктуры сохраняют значение.
[7]
JADEPUFFER и обход двухфакторной аутентификации
В исследовании JADEPUFFER [8] Sysdig описала операцию, которую оценила как управляемую LLM-агентом. Атака затронула рабочий сервер баз данных. По наблюдениям компании, ключ шифрования не сохранялся и не передавался оператору: выплата выкупа в таком сценарии не обеспечивала расшифровку. Возможность восстановления из резервных копий — отдельный вопрос.
В другом случае Google GTIG обнаружила подготовку массовой эксплуатации обхода двухфакторной аутентификации. Исследователи с высокой уверенностью связали разработку с ИИ по структуре и содержимому кода. Они не установили, какая именно модель использовалась. Уязвимость также требовала наличия действующих учётных данных пользователя.
В другом отчёте Google GTIG описана активность, предположительно связанная с UNC6508: на скомпрометированной облачной инфраструктуре разворачивали локальные модели. Такой подход позволяет использовать вычислительные ресурсы жертвы и обходиться без наблюдения со стороны коммерческого API-провайдера.
Где заканчиваются доказательства
В материале Flare есть и примеры с менее определённой доказательной базой. Один из них — форумное руководство, автор которого обещает автоматизировать атаки на IoT-устройства с помощью модифицированной GLM-5.3. Работоспособность описанного сценария в этом примере независимо не проверена.
Другой пример — сервис сбора сведений о пакистанских государственных служащих. По анализу Flare, он объединял данные утечек и архивные материалы социальных сетей, а чат на DeepSeek помогал их исследовать. Такое объединение позволяет искать связи между публичным профилем и персональными данными.
Flare предполагает, что сервис разрабатывали с помощью ИИ: в интерфейсе осталась служебная заметка, требования к паролю расходились между страницами, а код содержал характерное оформление. Это косвенные признаки. По ним нельзя достоверно установить происхождение всего приложения или точность его выводов о людях.
Эти наблюдения не позволяют вычислить долю киберпреступности, приходящуюся на конкретные модели. Flare ожидает удешевления доступа и распространения агентных инструментов, но не устанавливает сроки или масштаб будущих атак.
Что проверить в своей инфраструктуре
В рассмотренных расследованиях фигурируют доступные из интернета приложения, учётные данные и инструменты, способные выполнять команды. Для команды разработки это повод проверить следующие участки:
|
Объект проверки |
Что сделать |
|
Внешние сервисы |
Составить перечень доступных из интернета приложений, проверить версии и исправления известных эксплуатируемых уязвимостей |
|
API-ключи и другие секреты |
Проверить репозитории, журналы и конфигурации на утечки; скомпрометированные ключи отозвать и заменить |
|
Права ИИ-агента |
Ограничить доступ нужными файлами, сервисами и действиями; выдавать минимум полномочий |
|
Исполнение команд |
Изолировать среду и предусмотреть подтверждение человеком для операций с серьёзными последствиями |
|
Наблюдаемость |
Журналировать вызовы инструментов, результаты и изменения прав, не записывая в открытом виде секреты |
Отдельно стоит проверить простой сценарий: что произойдёт, если агент или его ключ окажется у постороннего? Какие данные он сможет прочитать, какие изменения внести и как быстро команда сможет отозвать доступ? Эти ответы определяют последствия компрометации независимо от названия используемой модели.
Чтобы наработки не остались в заблокированном аккаунте: перенос диалогов
В переписке с ИИ постепенно накапливается рабочий архив: проверенные промпты, фрагменты кода, черновики, обсуждения проектов. Если доступ к аккаунту пропадёт, восстановить всё по памяти [9] будет непросто. Даже при временной блокировке нужный диалог может оказаться недоступен именно тогда, когда от него зависит работа.
Поэтому рекомендуем заранее выгрузить историю переписки. В ChatGPT экспорт доступен через «Настройки → Управление данными → Экспорт данных», а в Claude — через «Настройки → Конфиденциальность → Экспорт данных». Подробности есть в официальных инструкциях OpenAI и Anthropic. Скачайте подготовленный архив и проверьте, что нужные разговоры сохранились. Важные вложения дополнительно сохраните отдельно.
После запуска функции вы сможете импортировать файл экспорта из ChatGPT или Claude и сохранить переписку на наших серверах. Ваши промпты и ответы из перенесённых разговоров будут храниться отдельно от исходного аккаунта — доступ к этим наработкам перестанет зависеть только от него.
SpeShu.AI [10] позволяет работать с разными ИИ-моделями в одном сервисе, а перенос диалогов поможет собрать здесь и ранее накопленные материалы. Подписывайтесь на наш блог: сообщим о запуске и покажем, как выполнить перенос. Свежую копию архива рекомендуем также оставлять у себя.
Автор: ai_scientist
Источник [11]
Сайт-источник BrainTools: https://www.braintools.ru
Путь до страницы источника: https://www.braintools.ru/article/38010
URLs in this post:
[1] анализ этого рынка: https://flare.io/learn/resources/blog/ai-models-cybercrime-quantitative-analysis?utm_source=chatgpt.com
[2] исследование кибервозможностей GLM-5.3: https://www.anthropic.com/research/glm-5-3-and-the-spread-of-advanced-cyber-capabilities?utm_source=chatgpt.com
[3] отчёте CrowdStrike от 7 октября: https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/?utm_source=chatgpt.com
[4] мотивацию: http://www.braintools.ru/article/9537
[5] crowdstrike.com: http://crowdstrike.com
[6]
: https://www.businessday.co.za/world/2026-10-08-crowdstrike-says-china-based-suspect-used-ai-tools-in-south-korean-bank-hacks/?utm_source=chatgpt.com
[7] расследовании GreyNoise: https://www.greynoise.io/blog/ai-orchestrated-campaign-against-papercut-ng-mf?utm_source=chatgpt.com
[8] исследовании JADEPUFFER: https://www.sysdig.com/blog/jadepuffer-agentic-ransomware-for-automated-database-extortion?utm_source=chatgpt.com
[9] памяти: http://www.braintools.ru/article/4140
[10] SpeShu.AI: https://speshu.ai/?utm_source=media&utm_medium=habrcorp&utm_campaign=GLM-5.3-na-podpolnom-rynke-chto-predostavlyayut-pod-vidom-ii-bez-ogranicheniya
[11] Источник: https://habr.com/ru/companies/speshu_ai/articles/1103482/?utm_source=habrahabr&utm_medium=rss&utm_campaign=1103482
Нажмите здесь для печати.