20 лет проектирую базы данных. И мой первый совет вайб-кодерам — не делайте БД
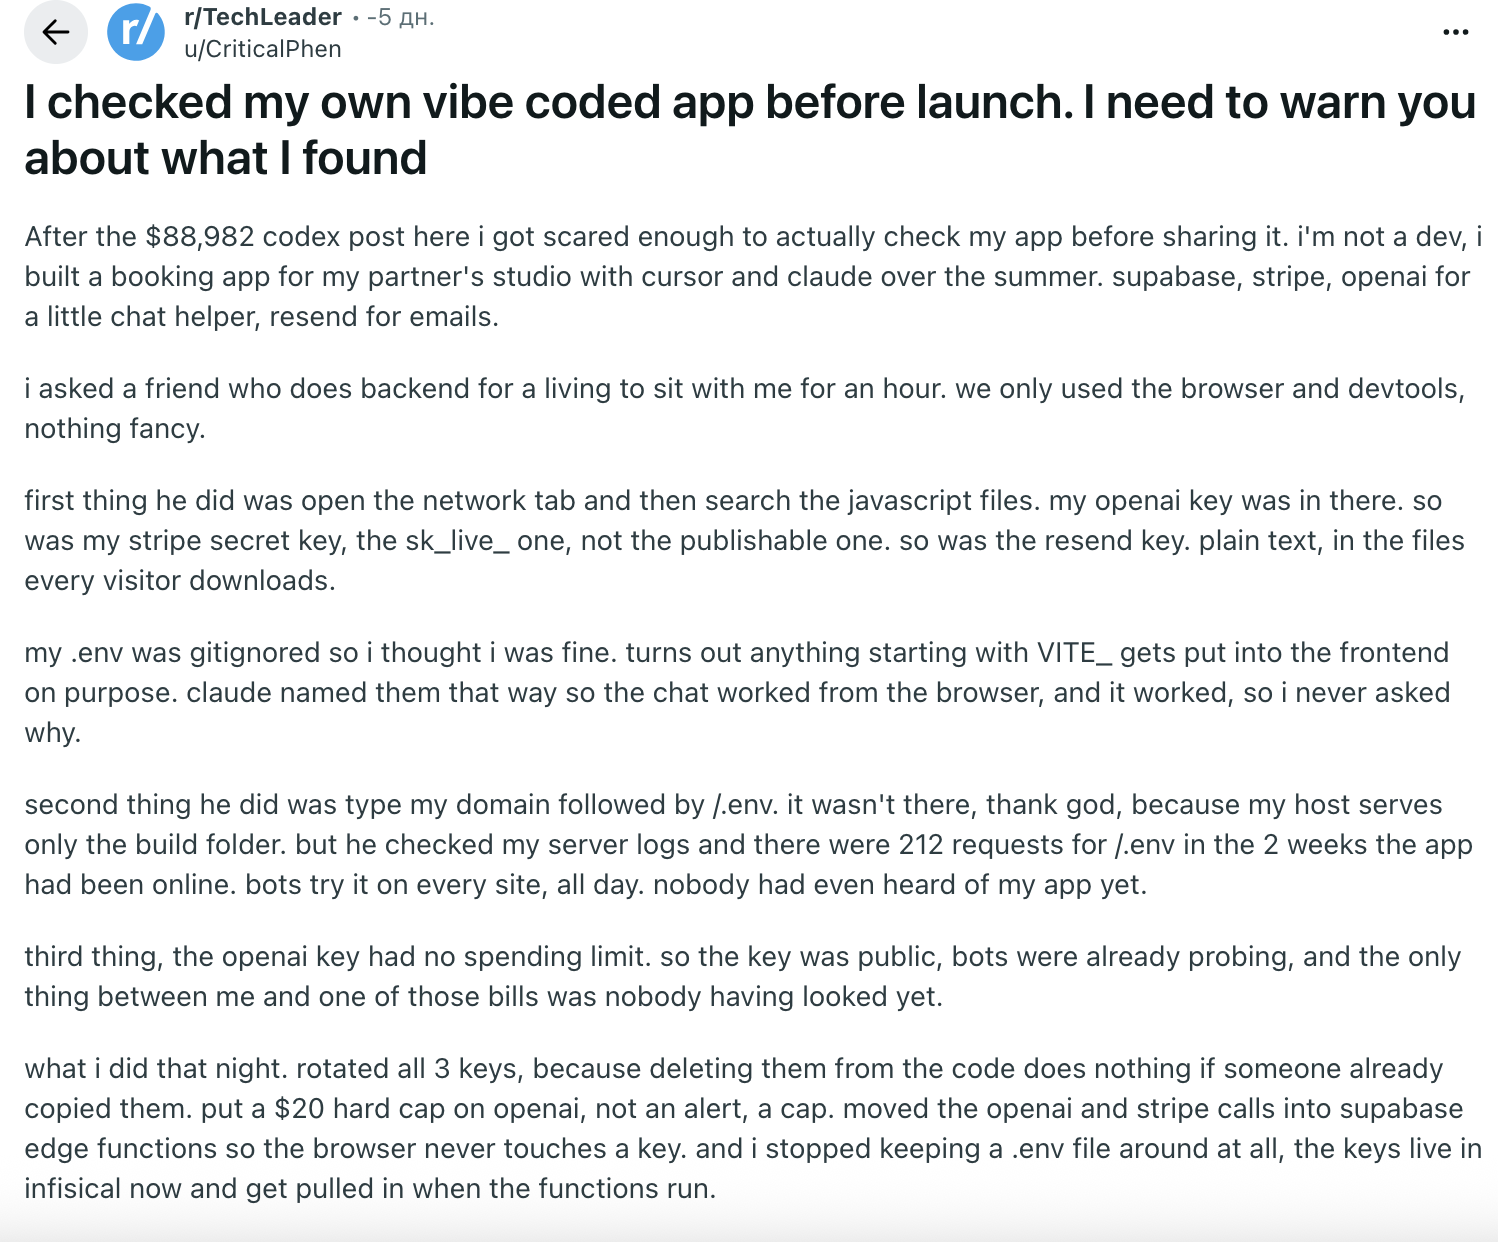
Попался пост на Reddit [1]про пользователя, который решил проверить своё приложение и обнаружил, что его ключи доступны всему интернету. И ещё много интересных открытий дивных. В том числе выяснилось, что его ключ OpenAI был доступен для скачивания через инструменты разработчика, а лимиты расходов не были настроены.
Я 20 лет проектирую базы данных и обожаю вайб-кодинг. Но когда я смотрю на БД, которые делают Cursor и Codex, у меня кровь из глаз.
Да, я знаю, что хочу получить, и понимаю, что им сказать и что нужно исправить.
Первое и самое важное, хотя, возможно, это странно для человека, который был дата-архитектором, — в идеале вообще не делать базу данных. В идеале не делать backend, если это простое мобильное приложение.
Собственно, мысль — чем проще, тем лучше. Кроме того, если вы понимаете, что делаете очень простое мобильное приложение, то отсутствие БД спасёт вас от необходимости локализовывать пользователя и следовать требованиям о том, чтобы данные пользователя из РФ хранились в РФ, а из Европы — в Европе (и на самом деле есть ещё целый ряд стран с подобными законами).
Если функциональность помещается в Telegram- или VK-бота, а уж если его можно сделать на готовой платформе — сделайте. Это защитит от огромного количества граблей. И да, в платформах тоже есть дыры, но они зачастую намного безопаснее самописных решений, так как есть специально обученные люди, которые эти дыры ищут и штопают.
Второе — пожалуйста, не делайте БД на VPS.
Есть managed DB — специально для того, чтобы платформа уже подумала про:
-
Отказоустойчивость. Очень часто DB как сервис — это не просто один сервер с базой данных, а именно отказоустойчивый кластер, где провайдер гарантирует вам доступность базы.
-
Резервные копии. Опять же, у большинства провайдеров БД настроены резервные копии раз в сутки, и если что-то случится и вы удалите все записи в таблице неудачной vibe-code-миграцией, их можно будет восстановить.
-
Защиту БД. Обычно managed DB недоступна всему интернету (тут всё очень различается в зависимости от провайдера) и точно защищена намного лучше, чем база данных, установленная агентом на VPS.
Внимательно проверяйте условия конкретного провайдера, если выберете DB as a Service: они очень сильно отличаются.
Третье — необходимо попросить агента сделать базовую защиту (я обычно пишу «сделай базовый харденинг») для базы данных и для приложения в целом.
Также можно попросить провести аудит со стороны информационной безопасности, привлечь пентестеров (ну вы знаете, это классическое «представь, что ты пентестер с 30-летним стажем и международной сертификацией этического хакера»).
И если вы разрабатываете продукт для рынка РФ или пользователей из РФ, не забудьте попросить проверить, что приложение не нарушает требований законодательства о персональных данных. А то можно получить штрафы раньше, чем пойдут первые прибыли.
Я собрала гайд из простых, но важных деталей [2], которые стоит проверить перед запуском базы в прод. PDF для кожаных и MD для ИИ-агентов.
Если поймёте, что гайд бесполезный и аудит ничего интересного не нашёл, я верну деньги.
Автор: KristinaMyLife
Источник [3]
Сайт-источник BrainTools: https://www.braintools.ru
Путь до страницы источника: https://www.braintools.ru/article/38915
URLs in this post:
[1] Попался пост на Reddit : https://www.reddit.com/r/TechLeader/comments/1xxodfy/i_checked_my_own_vibe_coded_app_before_launch_i/
[2] гайд из простых, но важных деталей: https://app.lava.top/products/69cfcd4e-cf33-4d7d-baf1-c677ae80be1e
[3] Источник: https://habr.com/ru/articles/1110592/?utm_source=habrahabr&utm_medium=rss&utm_campaign=1110592
Нажмите здесь для печати.