Проектирование мониторинга информационной безопасности: от хаоса к системности
В эпоху цифровизации и постоянно растущих киберугроз мониторинг информационной безопасности перестал быть просто «хорошим тоном» — он стал критическим элементом защиты бизнеса. Однако как показывает практика, создание эффективной системы мониторинга в рамках Security Operations Center (SOC) может превратиться в хаотичный процесс, перегруженный дорогими инструментами, но не дающий ожидаемых результатов.
Почему так происходит? Все из-за того, что многие компании подходят к задаче с позиции «купить все и сразу», забывая о главном — целях и балансе.
Наша многолетняя практика проектирования и сопровождения SOC для десятков заказчиков из разных отраслей, с разными бюджетами и уровнями зрелости подтверждает: именно эти фундаментальные принципы нарушаются чаще всего. Это порождает дорогие ошибки [1], затянутые сроки и разочарование в результатах. В этой статье мы делимся наработками, которые помогают нашим заказчикам избегать этих ошибок, — чтобы вы тоже могли использовать их как инструмент для самопроверки и осознанного выбора параметров вашего будущего или действующего мониторинга.
На недавнем вебинаре [2], посвященном проектированию мониторинга, мы предложили метафору, которая упрощает взгляд на этот процесс.
Настройка мониторинга — как работа за диджейским пультом. Можно регулировать функциональность, инструменты, покрытие и архитектуру — и каждый раз система будет «звучать» по-новому. Но задача не в том, чтобы выкрутить все на максимум, а в том, чтобы найти баланс для конкретного бизнеса.
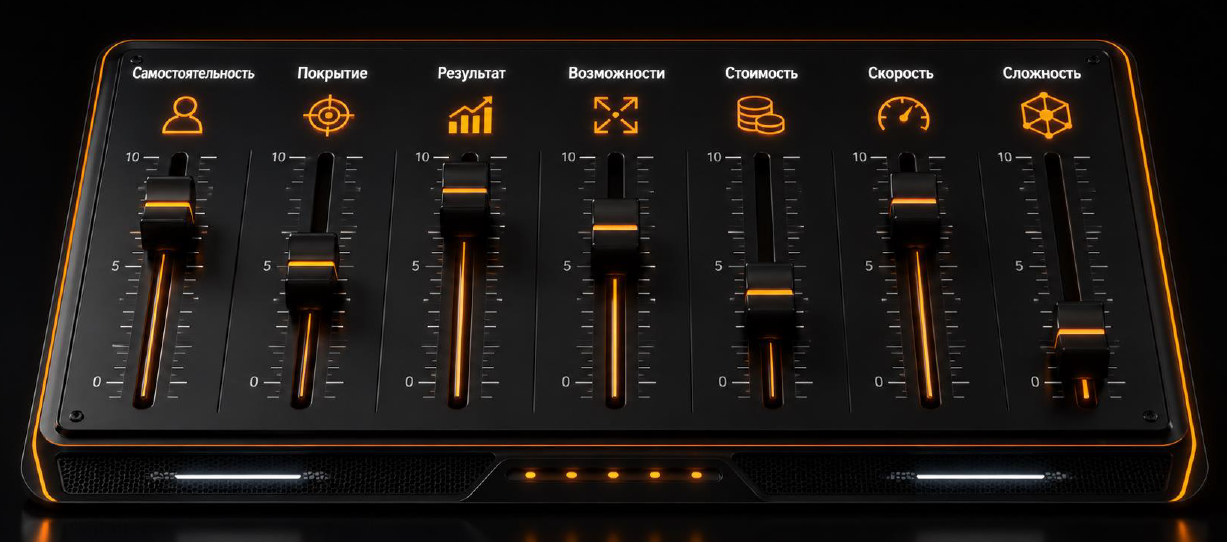
Ниже мы подробно разберем четыре ключевых параметра проектирования и типичные ошибки, а также предложим практические рекомендации для создания эффективного мониторинга, основанные на многолетнем опыте [3] работы коммерческого SOC.
Четыре измерения настройки мониторинга
Система мониторинга информационной безопасности — это сложный живой организм, который должен постоянно эволюционировать вместе с ландшафтом угроз и внутренними изменениями компании. Чтобы сознательно управлять этой эволюцией [4], необходимо понимать, какие именно параметры вы можете регулировать, и как они влияют на итоговую эффективность.
1. Функциональность — от базового выявления до предиктивной аналитики
Функциональность определяет, какие задачи будет решать ваш SOC: просто регистрировать события, оперативно реагировать [5] на типовые атаки или же проводить глубокие расследования, атрибуцию злоумышленников и прогнозирование угроз.
Минимальный набор. На старте имеет смысл сосредоточиться на базовом выявлении распространенных угроз — вредоносного ПО, фишинга, атак на веб-приложения. Это позволяет быстро закрыть требования регуляторов (например, 187-ФЗ для КИИ) и получить первые результаты при умеренных затратах. Скорость внедрения здесь высокая, сложность — низкая, но вы рискуете пропустить целенаправленные атаки, в том числе со стороны APT-группировок.
Максимальная функциональность. Опытный коммерческий SOC или крупный внутренний центр может предоставлять комплекс услуг к базовому мониторингу и реагированию на инциденты ИБ, например: Threat Intelligence, анализ поведения [6] пользователей (UEBA), автоматизированное расследование, управление уязвимостями, построение стратегии защиты на основе модели угроз и т.д. Однако такой уровень требует очень высокой зрелости как со стороны исполнителя, так и со стороны заказчика. Результаты потребуется перерабатывать внутри компании — назначать ответственных, внедрять рекомендации, изменять процессы. Это дорого, сложно и долго, но дает максимальную защиту.
Оптимальный путь. Большинство организаций выбирают поэтапное развитие. Сначала внедряют базовые процессы, затем по мере роста команды и бюджета добавляют новые функции. Можно упаковать это в правило «правильной постановки цели мониторинга» — не «как не допустить кибератак», а четко определить, какие информационные системы критичны, какой ущерб недопустим и какой нарушитель для вас наиболее опасен.
2. Инструментарий — не количество, а соответствие целям
Рынок решений для информационной безопасности переполнен продуктами, каждый из которых обещает полную защиту. Однако опыт показывает, что и покупка «всего и сразу», и хаотичные приобретения — одни из самых дорогих и бесполезных стратегий. Инструменты должны быть выбраны под конкретные цели, а не наоборот.
Базовый стек. Практически любой современный SOC не обходится без:
-
SIEM — для сбора, нормализации и корреляции событий;
-
IRP/SOAR — для управления инцидентами.
Эти инструменты дают возможность обрабатывать поток событий, выделять подозрительные аномалии и вести учет инцидентов. На старте этого достаточно, чтобы начать мониторинг.
Расширенный стек. По мере развития добавляются:
-
EDR/XDR — агенты на конечные точки;
-
VM — системы управления уязвимостями;
-
Threat Intelligence — модули разведки угроз;
-
NDR — платформы для анализа сетевого трафика;
-
ASM — контроль внешнего периметра.
Каждое из этих решений имеет свою цену и требует высокой квалификации для настройки и эксплуатации.
Все эти инструменты полезны, но только тогда, когда они соответствуют целям. На старте достаточно SIEM для сбора, нормализации и корреляции событий и IRP/SOAR для управления инцидентами. Это позволяет обрабатывать поток событий, выделять подозрительные аномалии и вести учет инцидентов.
К базовому минимуму имеет смысл добавить EDR для контроля конечных точек и систему управления активами — без понимания того, что именно вы защищаете, мониторинг теряет смысл. База знаний для хранения плейбуков также закладывается на старте.
А уже потом, если есть потребность [7], подключать ASM, SOAR и инструменты на основе искусственного интеллекта [8].
Важный нюанс. Не стоит забывать [9] о роли базы знаний. Любой опыт — написанные правила корреляции, успешные сценарии реагирования — должен накапливаться и систематизироваться. Это единственный способ не «изобретать велосипед» при каждом новом инциденте.
3. Покрытие инфраструктуры — как не утонуть в логах
Многие компании, особенно после крупного инцидента, стремятся поставить на мониторинг абсолютно все: от файловых серверов до IoT-устройств. Это дает максимальную видимость, но порождает три проблемы:
-
Рост стоимости — лицензии на SIEM и агенты часто зависят от объема источников или событий.
-
Кадровая перегрузка — чем больше источников, тем больше ложных срабатываний и подозрений, которые нужно обрабатывать.
-
Сложность коммуникации — если реагирование остается на стороне заказчика, каждый новый источник порождает новые вопросы от аналитиков SOC, требующие ответов от владельцев систем.
Оптимальный подход — начинать с самых критичных бизнес-процессов и периметра инфраструктуры. Периметр важен, чтобы увидеть первое проникновение, а критичные процессы — чтобы не допустить воздействия на ключевые сервисы. Затем покрытие расширяется поэтапно, включая вспомогательные системы, сегменты контрагентов и облачные ресурсы.
Совет. Если вы только начинаете, определите для себя 2–3 самых важных сервиса, поставьте их на мониторинг и добейтесь качественной работы по ним. Только после этого расширяйтесь. Это сэкономит бюджет и время.
4. Архитектура: внутренний, внешний или гибридный SOC?
Выбор модели организации SOC — ключевое стратегическое решение. У каждой модели есть свои преимущества и ограничения.
Внутренний SOC
-
Плюсы: данные остаются внутри контура, полный контроль над стратегией развития, максимальное погружение в специфику компании, возможность кастомизировать инструменты под уникальные задачи.
-
Минусы: очень долгое построение (в среднем 3–5 лет, если нет опытной команды), огромные стартовые затраты на оборудование, лицензии и найм персонала, сложность поиска и удержания квалифицированных экспертов, отсутствие готового опыта (при первом построении неизбежны ошибки).
Внешний SOC (аутсорсинг)
-
Плюсы: старт за 14–30 дней при условии оперативного взаимодействия со стороны заказчика, предсказуемые операционные затраты, доступ к готовым процессам и экспертизе, возможность делегировать взаимодействие с регуляторами (ГосСОПКА, НКЦКИ, ФинЦЕРТ).
-
Минусы: необходимость доверять конфиденциальные данные, стратегия развития формируется с учетом всех клиентов, а не только вас, при смене исполнителя происходит временное снижение эффективности.
Гибридный SOC
А вот этот формат становится все популярнее. Он подразумевает распределение ответственности: заказчик оставляет за собой часть задач (например, поддержание SIEM, первая линия аналитики в рабочие часы), а внешний подрядчик берет на себя ночной мониторинг, сложные расследования, управление угрозами и взаимодействие с регуляторами.
Гибридный подход позволяет взять ровно столько функций, сколько компания готова выполнять самостоятельно, и постепенно наращивать собственные компетенции, не теряя управляемости.
Выбор архитектуры в конечном счете определяется не только бюджетом, но и кадровыми возможностями, корпоративной культурой и стратегическими планами.
Типичные ошибки, разрушающие проект
Опираясь на многолетнюю практику, мы выделили четыре наиболее частые ошибки, которые совершают компании при проектировании мониторинга.
Ошибка 1. Отсутствие четких целей
Многие проекты стартуют без ответа на вопросы: «Зачем нам мониторинг?», «Что мы защищаем?», «Какой ущерб недопустим?». Без этого невозможно определить ни функциональность, ни источники, ни критерии успеха. В итоге мониторинг превращается в формальную активность, не приносящую реальной пользы.
Как избежать? До старта проекта сформулируйте цели, определите критичные активы, недопустимые сценарии и требования регуляторов для вашей компании.
Ошибка 2. Переоценка собственных возможностей
После серьезного инцидента руководство часто требует немедленного внедрения «максимальной защиты». Начинается закупка всех возможных продуктов, расширение штата, попытка покрыть все системы. В результате проект затягивается на годы, бюджет перерасходован, а реальной защиты нет — ни процессы, ни люди не готовы к такому объему.
Как избежать? Начинайте с малого. В такой задаче легко потерять управление — ресурсы компании могут не выдержать объема работ, который она сама же инициировала.
Ошибка 3. Покупка ненужных инструментов
Под влиянием маркетинга компании приобретают дорогие платформы для поведенческого анализа, песочницы, киберполигоны, но не используют и десятой части их возможностей, потому что нет базы — нормализации логов, элементарной корреляции, внятного управления инцидентами. Такие инвестиции становятся «мертвым грузом».
Как избежать? Последовательно наращивать стек, начиная с обязательного минимума и подтверждая необходимость каждого следующего инструмента конкретной бизнес-задачей.
Ошибка 4. Неправильное восприятие аутсорсинга
Распространенное заблуждение: «купили внешний SOC — и забыли». На самом деле, как только заказчик подключается к инфраструктуре, количество задач у внутренней команды ИБ растет. Нужно отвечать на уточняющие вопросы, предоставлять доступы, комментировать аномалии, участвовать в расследованиях. Это нормальный процесс, и к нему нужно быть готовым.
Как избежать? Воспринимать внешний SOC не как панацею от нагрузки, а как инструмент, который делает работу более качественной и глубокой.
Этапы внедрения: практические рекомендации для компании
На основе рассмотренных ошибок можно предложить универсальную последовательность шагов для построения эффективного мониторинга (вне зависимости от того, выбираете ли вы внутренний или внешний SOC).
-
Формулировка целей. Определите критичные бизнес-процессы, недопустимые события, например, остановка производства на час, утечка базы клиентов, дефейс сайта. Составьте модель нарушителя и модель угроз — это станет фундаментом для всех дальнейших решений.
-
Аудит текущего состояния. Инвентаризируйте активы, оцените текущие меры защиты, выявите «белые пятна» в логировании. Без этого невозможно понять, какие источники необходимо подключать и какие инструменты нужны.
-
Выбор архитектуры. Оцените свой бюджет, кадровый потенциал и готовность к долгосрочным инвестициям. Для большинства средних компаний с ограниченным бюджетом разумным стартом будет внешний SOC или гибридная модель.
-
Определение необходимого инструментария. На старте — SIEM + EDR + система управления инцидентами (IRP). По мере созревания — добавление систем управления уязвимостями, ASM, SOAR, Threat Intelligence.
-
Поэтапное расширение покрытия. Начинайте с критичных систем и периметра. Отладьте процессы на этом сегменте, добейтесь низкого уровня ложных срабатываний, выработайте плейбуки реагирования. Только затем подключайте следующие сегменты.
-
Постоянное совершенствование. Мониторинг — это не проект с финишной чертой. Он требует регулярного пересмотра правил корреляции, обновления баз угроз, обучения [10] персонала и тестирования на проникновение.
Заключение: баланс как главный принцип
Проектирование мониторинга информационной безопасности — это поиск гармонии между идеальной безопасностью и реальными возможностями. Не существует единственно правильного рецепта: то, что подходит гиганту промышленности, может быть губительным для среднего предприятия.
Ключевые выводы:
-
Начинайте с целей, а не с продуктов. Четкое понимание того, что и от кого вы защищаете, позволит избежать неоправданных затрат.
-
Внедряйте поэтапно. Лучше сделать хорошо 20% инфраструктуры, чем плохо — 100%.
-
Гибрид — разумный путь. Он позволяет постепенно наращивать собственные компетенции, используя внешнюю экспертизу как опору.
-
Будьте готовы к росту нагрузки. Мониторинг дает больше информации — это благо, но требует организации внутренних процессов для ее обработки.
Адаптивность, системность и прагматизм [11] — вот три кита, на которых строится успешный SOC, способный не просто «ловить» атаки, а действительно снижать риски бизнеса.
Авторы:
Команда УЦСБ SOC
Автор: USSC
Источник [12]
Сайт-источник BrainTools: https://www.braintools.ru
Путь до страницы источника: https://www.braintools.ru/article/35870
URLs in this post:
[1] ошибки: http://www.braintools.ru/article/4192
[2] вебинаре: https://soc.ussc.ru/vebinar-modern-soc
[3] опыте: http://www.braintools.ru/article/6952
[4] эволюцией: http://www.braintools.ru/article/7702
[5] реагировать: http://www.braintools.ru/article/1549
[6] поведения: http://www.braintools.ru/article/9372
[7] потребность: http://www.braintools.ru/article/9534
[8] интеллекта: http://www.braintools.ru/article/7605
[9] забывать: http://www.braintools.ru/article/333
[10] обучения: http://www.braintools.ru/article/5125
[11] прагматизм: http://www.braintools.ru/article/7669
[12] Источник: https://habr.com/ru/companies/ussc/articles/1085438/?utm_source=habrahabr&utm_medium=rss&utm_campaign=1085438
Нажмите здесь для печати.