Массовая декомпиляция игр и ПО
Нейронные модели сильно повлияли на программную разработку, информационную безопасность и смежные отрасли. Влияние идёт по нескольким векторам, но одно из самых опасных явлений — массовая декомпиляция [1] закрытого проприетарного ПО.
Это явление невозможно игнорировать, ведь из-за обратной разработки проприетарных программ многие могут пострадать. Хотя есть и положительная сторона.
Опенсорс всегда безопаснее? Только не сейчас
Открытый исходный код помогает сообществу искать и исправлять уязвимости, поэтому в теории опенсорс считается более безопасным (закон Линуса [2]). В закрытом коде могут быть не только случайные ошибки [3], но и специально оставленные закладки. К сожалению, это правило не работает в случае принудительной декомпиляции, которая облегчает поиск новых 0day-уязвимостей, ранее не известных. Под принудительной декомпиляцией имеется в виду вынужденное раскрытие логики программы против воли автора или правообладателя.
Важно различать декомпиляцию и раскрытие исходников. Декомпиляция не раскрывает настоящий код, а восстанавливает лишь логику [4] программы, приближённое представление из машинного кода. Поэтому выражение «принудительный опенсорс» используется лишь как метафора, у него ничего общего с настоящим свободным ПО.
Если декомпиляцию выполняет злоумышленник с целью найти новые уязвимости в программном обеспечении, то он может найти 0day и сразу воспользоваться этой информацией. В 2026 году произошёл взрывной рост количества обнаруженных уязвимостей и скорости их эксплуатации [5]. Некоторые специалисты предполагают, что причина этого — использование нейронных моделей и массовая декомпиляция ПО.
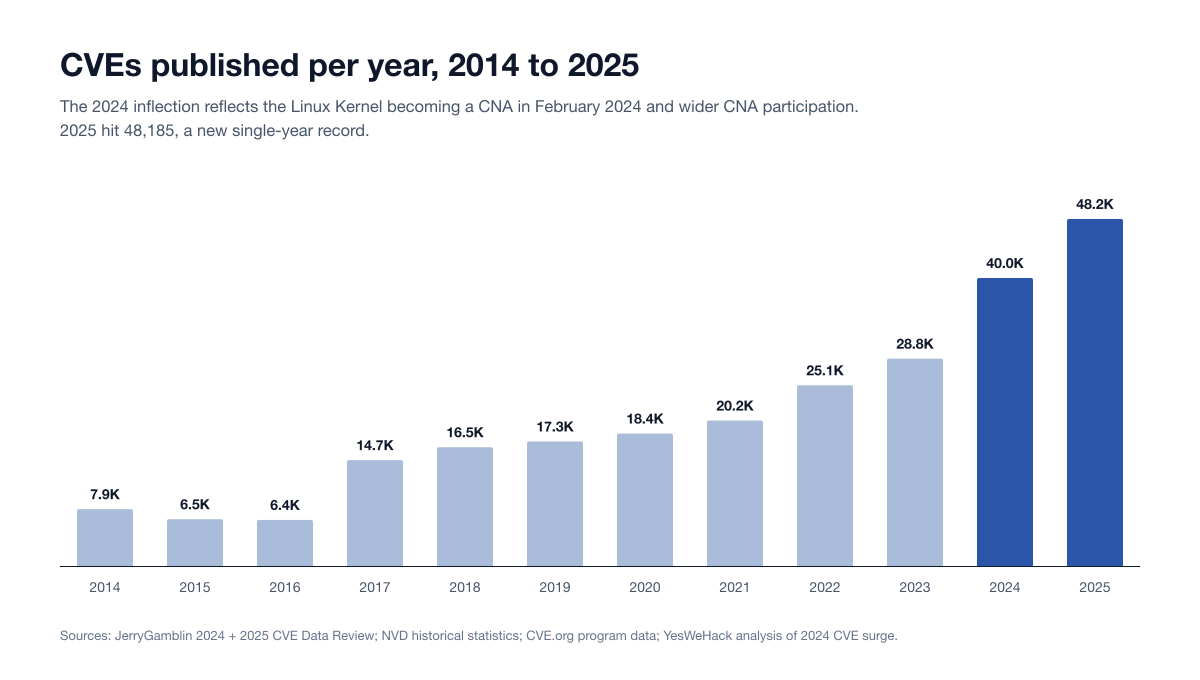
По данным базы NVD [6], содержащей записи CVE и их метаданные, 2026 год станет первым в истории, когда количество зарегистрированных уязвимостей (CVE) превысит 50 тыс. и может достигнуть 70–96 тыс. к концу года. На сентябрь 2026 года зафиксировано более 67 тыс. уязвимостей [7]. Для сравнения, за прошлый год было опубликовано рекордные 48 185 уязвимостей. Увеличение их количества наблюдалось и раньше, но в 2026 году произошёл взрывной рост.
В авторитетный каталог известных эксплуатируемых уязвимостей CISA KEV [8] за неполный 2026 год добавлено 249 позиций [9], что уже превышает показатели за весь прошлый год.
Среднее время до атаки стало отрицательным. Согласно отчёту Mandiant M-Trends 2026 [10], среднее время от раскрытия уязвимости до её использования сократилось до минус семи дней. То есть эксплуатация многих уязвимостей начинается до публичного раскрытия.
Восстановление и моддинг старых игр
Декомпиляция проприетарного ПО помогает понять поведение [11] приложения, изменить его и открывает дорогу для использования софта таким образом, каким даже не предполагали авторы [12]. Наиболее ярко это проявляется сегодня в модификациях старых игр. С помощью LLM старые игры портируются на новые платформы, всячески улучшаются, переписываются на новых языках. Это можно использовать во благо, с целью восстановления заброшенных игр для устаревших платформ, а можно использовать во зло, для кражи интеллектуальной собственности и совершения иных преступлений.
Софт тоже переписывается на новых языках программирования и портируется на новые платформы. Вы можете взять программу под Windows, декомпилировать её и пересобрать под Linux, под Android, даже под ОС в холодильнике или телевизоре, переписать на WebAssembly для запуска в браузерах и т. д.
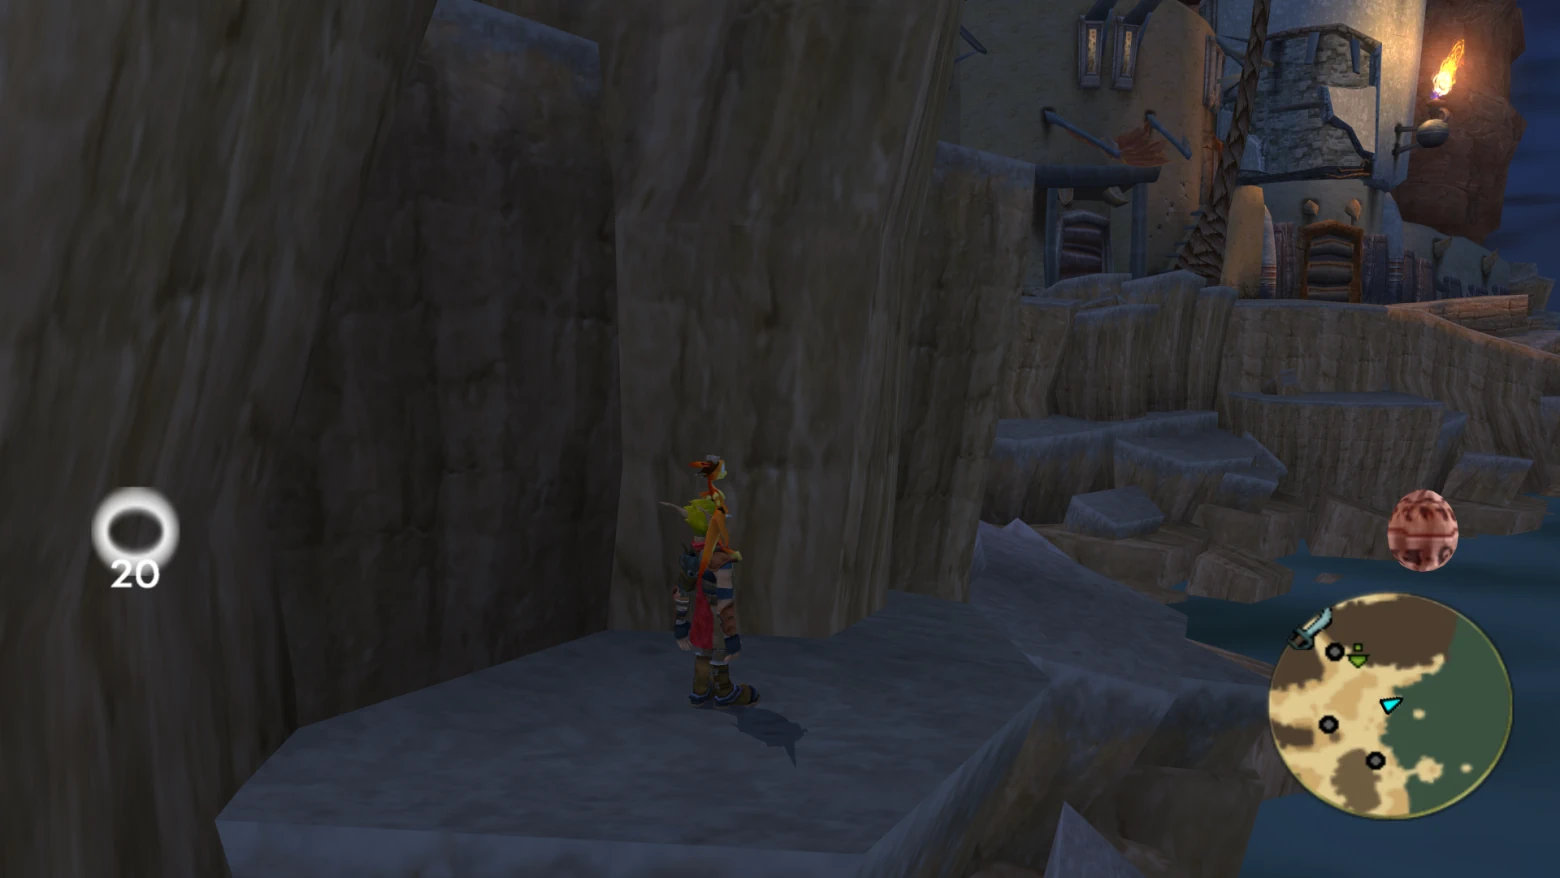
Раньше такое делалось вручную и было трудоёмкой процедурой, а теперь стало массовым явлением. Декомпиляция одной программы занимала годы и требовала обычно коллективных усилий большой группы увлечённых разработчиков. Среди многолетних коллективных проектов можно вспомнить OpenGOAL [13] (восстановление языка GOAL, на котором написана серия игр Jak and Daxter [14]), а также восстановление старой консольной игры Ship of Harkinian [15] (исходный код и бинарники опубликованы на Github [16]).
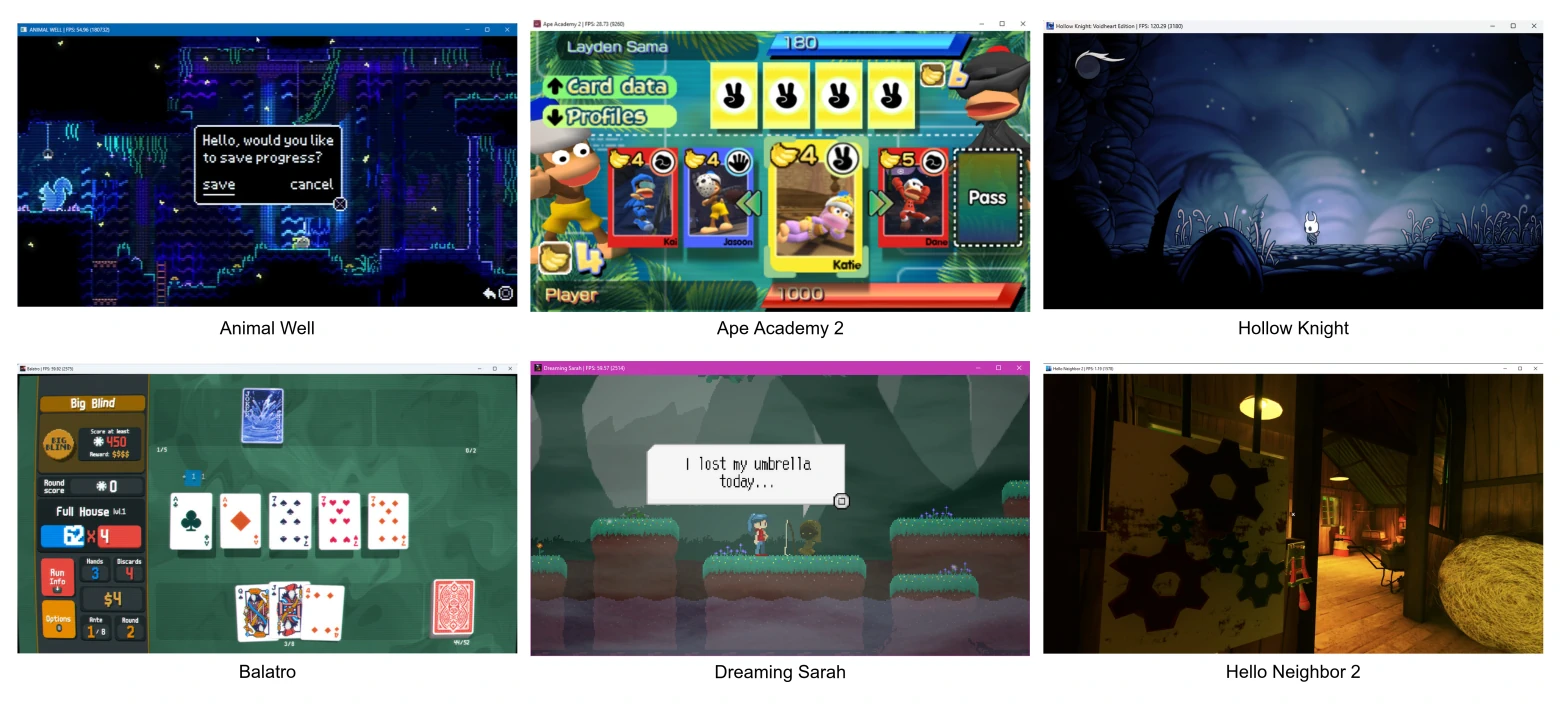
Благодаря LLM любители игр получили возможность сыграть в игры, которые ранее были труднодоступны из-за отсутствия совместимого оборудования, то есть старых приставок и экзотических архитектур. Старые Flash-игры перекомпилируют на С++ [17] так, что новая версия запускается в 1440p на 165 FPS. Программа AnyPS5 [18] сможет автоматически конвертировать любую игру с Playstation 5 в бинарники под Linux и Windows. Проект ещё не закончен, хотя некоторые игры уже портировали, такие как Animal Well [19]. Это не эмулятор, а скорее похоже на системный слой совместимости.
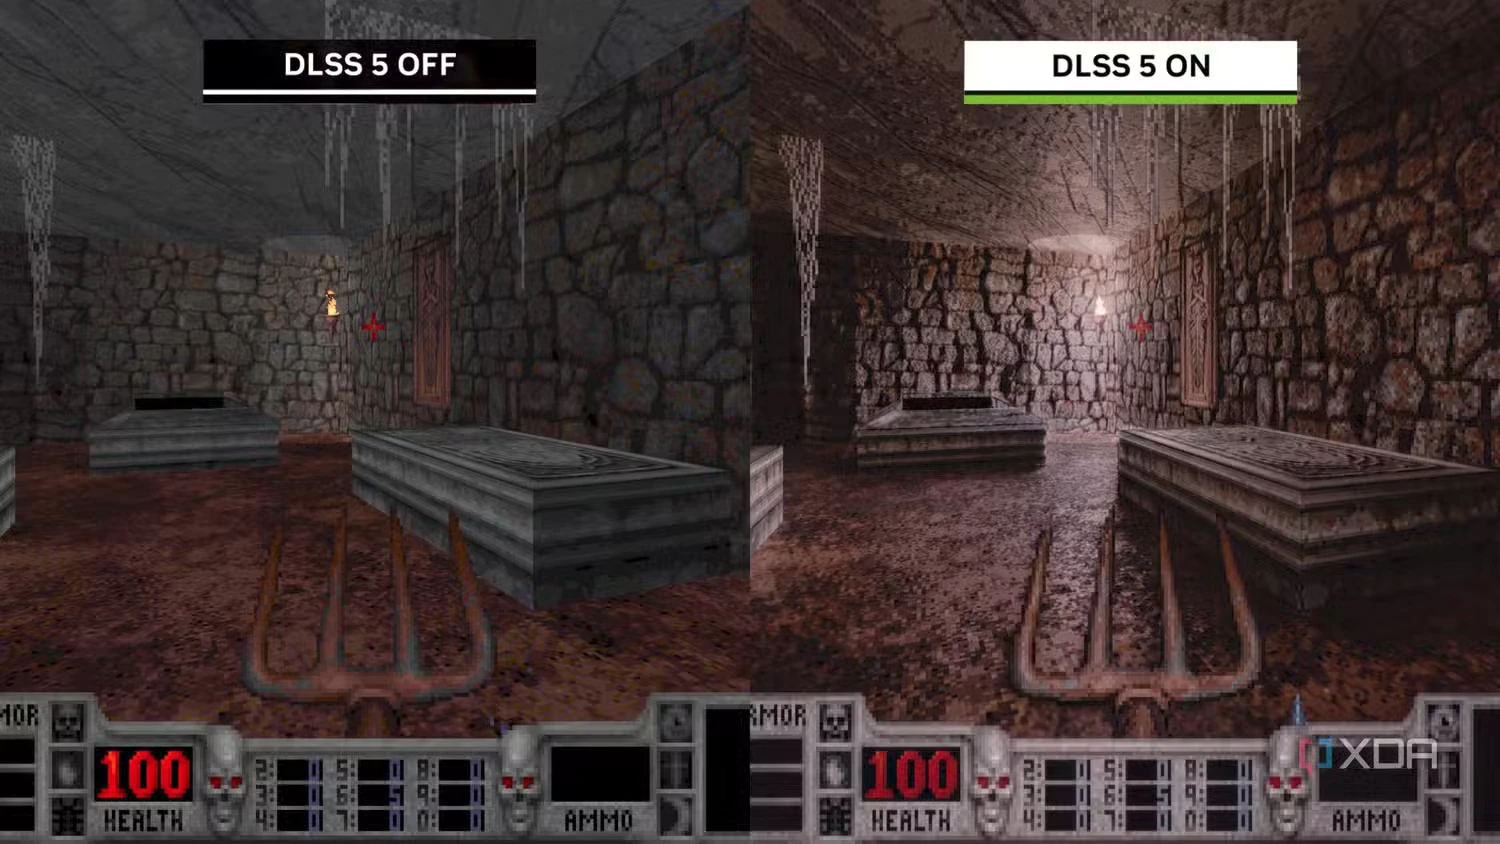
LLM помогают оптимизировать игры: увеличить FPS, повысить разрешение, детализацию лиц. Nvidia использует нейронные сети в технологии рендеринга DLSS [20].
Некоторые моддеры объединяют между собой игры разных жанров. В итоге на свет появляются такие гибриды, которые раньше и трудно было представить. С помощью ИИ-агентов эта работа занимает не годы, а дни.
Последствия
Но главная угроза безопасности — декомпиляция софта.
Неограниченный моддинг проприетарных программ открывает новые векторы атак:
-
[Полиморфные LLM-черви](https://www.anthropic.com/research/self-replicating-ai) нового поколения смогут заражать компьютерные системы на любой ОС и аппаратной платформе, переписывая свой код на лету и [подбирая индивидуальные уязвимости для каждой системы](https://habr.com/ru/companies/globalsign/articles/1079126/).
-
Аппаратный моддинг. Можно извлечь и декомпилировать BIOS некоторых устройств в «умном доме», автономных приборов и embedded-систем.
-
Незаметное внедрение бэкдоров в проприетарный софт (AI-driven supply-chain attack). ИИ помогает автоматизировать взлом, хотя атака на цепочку поставки требует доступа к инфраструктуре разработки, обновлений или подписи ПО.
-
Динамический обход систем защиты (On-the-fly Evasion). Это известная практика, но с помощью нейронных моделей использовать её становится проще.
Кто угодно может декомпилировать чужую программу и использовать её так, как хочет, даже если это незаконно. В том числе позаимствовать для своих проектов. Компании будут с удвоенной силой воровать интеллектуальную собственность у конкурентов. А ваше платное приложение, в которое было вложено много сил и времени, будет опубликовано в открытом доступе без вашего согласия.
Ещё один неприятный побочный эффект — переписывание свободного ПО под себя, чтобы избавиться от свободной лицензии и юридических обязательств. В интернете есть уже нейросервисы, которые предлагают такие услуги, как Clean Room as a Service [21], пока в шутку.
Повсеместное использование нейросетей может иметь последствия: ухудшение общего ландшафта информационной безопасности, атаки на критическую инфраструктуру, бэкдоры в популярном ПО. Вполне вероятно, что компании начнут внедрять жёсткие варианты DRM, пытаясь защитить проприетарный код. Оптимизации компилятора, инлайнинг, удаление символов и обфускация тоже существенно затрудняют декомпиляцию.
Некоторые последствия LLM-революции в ИБ сейчас трудно прогнозировать, ситуация меняется очень быстро. Нейросети уже изменили экономику разработки и атак: ускорили анализ кода, поиск ошибок, подготовку фишинговых кампаний и написание вспомогательных инструментов. Одновременно они помогают защитникам в аудите и анализе инцидентов. Реальный масштаб влияния на безопасность ещё требует осмысления.
Автор: GlobalSign_admin
Источник [22]
Сайт-источник BrainTools: https://www.braintools.ru
Путь до страницы источника: https://www.braintools.ru/article/38595
URLs in this post:
[1] массовая декомпиляция: https://popcar.bearblog.dev/ai-is-mass-decompiling-games-thats-both-awesome-and-scary/
[2] закон Линуса: https://en.wikipedia.org/wiki/Linus%27s_law
[3] ошибки: http://www.braintools.ru/article/4192
[4] логику: http://www.braintools.ru/article/7640
[5] взрывной рост количества обнаруженных уязвимостей и скорости их эксплуатации: https://www.stingrai.io/blog/vulnerability-statistics-2026
[6] данным базы NVD: https://nvd.nist.gov/vuln/search?resultType=records
[7] 67 тыс. уязвимостей: https://www.infosecurity-magazine.com/news/cisa-quality-era-global-cve-program/
[8] CISA KEV: https://www.cisa.gov/known-exploited-vulnerabilities-catalog
[9] добавлено 249 позиций: https://theuptimereport.com/cisa-known-exploited-vulnerabilities-analysis-2026/
[10] Mandiant M-Trends 2026: https://cloud.google.com/blog/topics/threat-intelligence/m-trends-2026
[11] поведение: http://www.braintools.ru/article/9372
[12] каким даже не предполагали авторы: https://github.com/naegoxdev/sm64-scratch
[13] OpenGOAL: https://opengoal.dev/
[14] Jak and Daxter: https://en.wikipedia.org/wiki/Jak_and_Daxter
[15] Ship of Harkinian: https://www.shipofharkinian.com/
[16] опубликованы на Github: https://github.com/HarbourMasters/Shipwright/releases/tag/9.3.0
[17] перекомпилируют на С++: https://github.com/whylurking/IsaacRecomp
[18] AnyPS5: https://github.com/boykopovar/AnyPS5
[19] Animal Well: https://www.youtube.com/watch?v=nxQKNEx5BSw
[20] DLSS: https://www.nvidia.com/en-us/geforce/technologies/dlss/
[21] Clean Room as a Service: https://malus.sh/
[22] Источник: https://habr.com/ru/companies/globalsign/articles/1108102/?utm_source=habrahabr&utm_medium=rss&utm_campaign=1108102
Нажмите здесь для печати.