


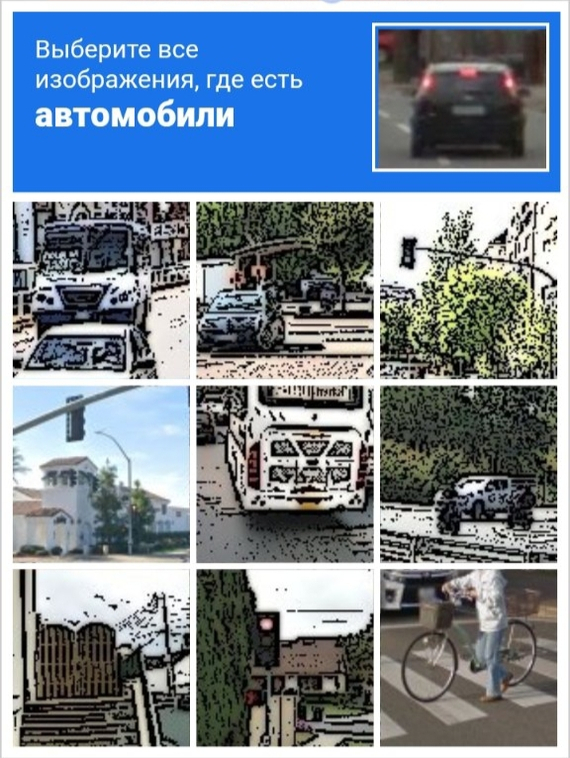
Каждый свой рабочий день я начинаю не с чашки кофе, а со всплывающей сетки из картинок. Надпись снизу просит меня выбрать все светофоры на иллюстрации. Я кликаю. Картинки медленно растворяются, и на их месте появляются новые, а система сообщает, что я ошибся, и теперь требует найти автобусы.
Затем гидранты, пешеходные переходы, велосипеды… Пройти этот тест получалось далеко не с первого раза. Раздражало, что на сетке 3 × 3 несчастный светофор может занимать ровно один уголок соседнего квадрата. И тут я начинаю гадать, стоит ли его добавлять в свою выборку или нет.
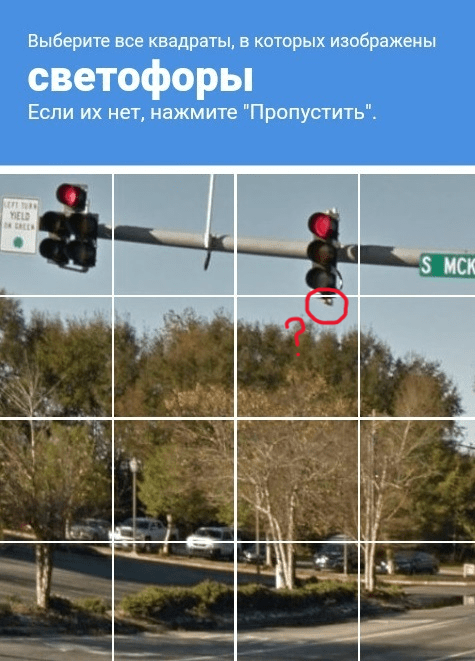
В такие моменты я начинал сомневаться в собственной внимательности. Даже становилось смешно от того, что приходится буквально доказывать человечность бездушному железу.
Этот квест является обратной реализацией знаменитого теста Тьюринга, который придумали ещё в 1950 году. Изначально Алан Тьюринг создавал тест, чтобы проверять машины. Через время интернет вывернул идею наизнанку, и теперь система решает, человек перед ней или нет. Проверка, создаваемая для защиты сайтов от спама, превратилась в ежедневную раздражающую историю.
Эволюция защиты
Слово CAPTCHA появилось в 2003 году в Университете Карнеги-Меллона. Аббревиатура расшифровывается как Completely Automated Public Turing test to tell Computers and Humans Apart (полностью автоматизированный публичный тест Тьюринга для различения компьютеров и людей).
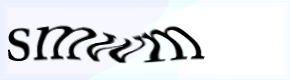
На заре интернета спам-боты регистрировали миллионы фейковых ящиков. Чтобы остановить это, разработчики придумали показывать пользователям искажённые, перечёркнутые линиями буквы и цифры. Программы того времени плохо читали искажённый текст, человек справлялся лучше.
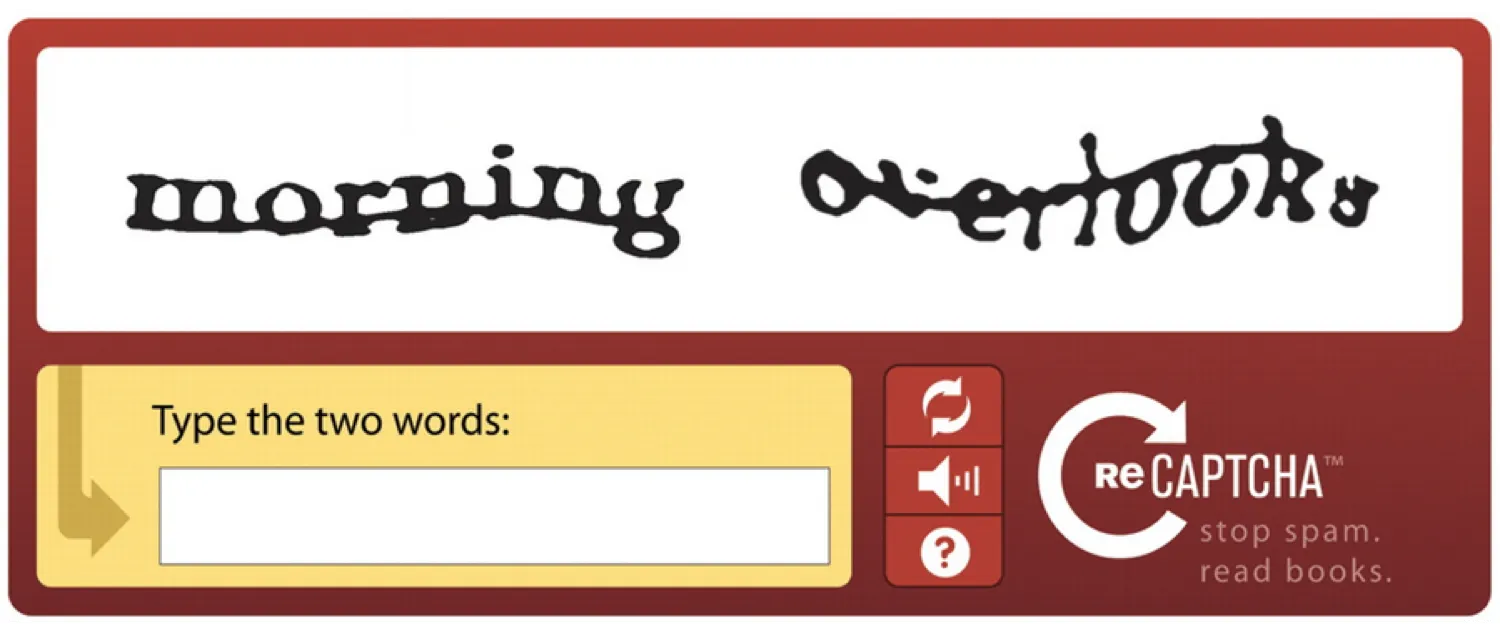
С 2009 года этот процесс начал возглавлять Google, выкупив проект reCAPTCHA. Команда поступила гениально с точки зрения бизнеса и хитро по отношению к нам. Вместо того чтобы показывать плавающие буквы, нам стали предлагать фрагменты из книг и газет, которые OCR не разобрал. Разгадывая капчу, мы бесплатно оцифровывали библиотеки.
Когда боты научились читать и такой текст, Google выкатил reCAPTCHA v2. Это была та самая галочка «Я не робот». Система оценивала не сам клик, она анализировала движение курсора ещё до самого нажатия.
Чуть позже появилась reCAPTCHA v3. Тут вообще не требовалось никаких действий. Алгоритм работал сам по себе на фоне сайта и анализировал поведение пользователя. При подозрительной активности reCAPTCHA v3 возвращала низкую оценку. Дальше сайт сам решал, пропустить вас или запросить дополнительную проверку.
Почему старая защита сломалась?
Дело в том, что нейросети научились видеть мир так же, как и мы. Нейросеть не тупой бот-болванчик, она понимает форму объектов, тени, перспективу и контекст. Теперь для неё дорожный знак остаётся дорожным знаком, даже если он снят ночью в тумане. Кибербезопасникам пришлось усложнять тесты.
Я думаю, каждый из нас замечал, что картинки в капчах иногда выглядят шакально. Я имею в виду зернистость, мыльность и кучу разных шумов. И это не ошибка. Разработчики накладывают шум на части кадров, чтобы запутать зрение ботов. Расчёт шёл на то, что пластичность человеческого ума всё-таки поможет отыскать злополучный гидрант сквозь эту кашу.
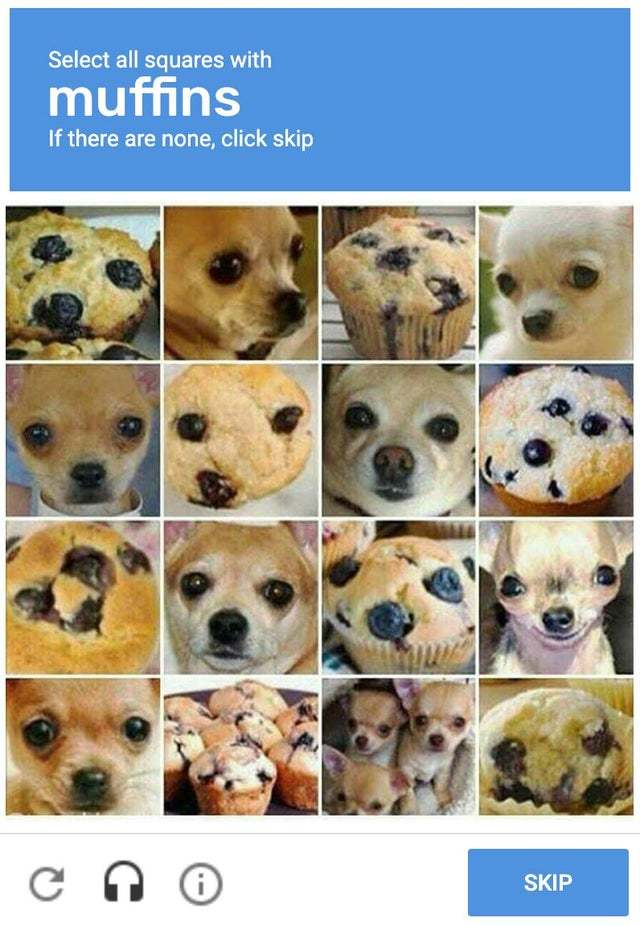
Самым сложным испытанием и для людей, и для ранних нейросетей стали тесты на пересечение визуальных контекстов. До сих пор помню мем про отделение чихуахуа от маффина.
Однако в 2023 году после масштабного исследования учёных из Калифорнийского университета в Ирвайне (UC Irvine) были получены данные о том, что современные ИИ-боты обгоняют людей в разгадывании капч и по точности, и по скорости…
Ко всему этому можно добавить и огромную проблему доступности (a11y). Для людей со слабым зрением, дислексией, нарушениями моторики и слуха (если говорить про аудиокапчу) капча становится преградой. В ряде капч боты уже не хуже людей, а людям она по-прежнему мешает.
Теневой бизнес на кликах и адаптация злоумышленников.
Ещё до того, как нейросети научились распознавать образы, хакеры обходили защиту с помощью капча-ферм. Так возник огромный и очень дешёвый теневой бизнес.
Компании находились в странах с дешёвой рабочей силой (Венесуэла, Индонезия, Вьетнам, Бангладеш, Пакистан). Там сотрудники круглосуточно сидели перед мониторами, и, как только хакерский скрипт натыкался на капчу, он отправлял картинку на ферму. Там уже живой человек кликал на квадратики и возвращал ответ скрипту. Получал такой работник за свою работу около $0,40 за тысячу решённых капч.
Сервисы имели спрос. Например, Anti-Captcha работает с 2007 года, продаёт решения пакетами от $0,50 за тысячу картинок.
ИИ-модели забрали часть простых задач. Нейросеть решала капчу почти бесплатно и мгновенно, в отличие от человека. Зачем платить людям на фермах, пусть даже центы, и ждать ответа несколько секунд, если обученная нейросеть делает ту же работу?
Робот обычно двигает мышку по идеально ровной траектории из точки А в точку Б. Человек так делать не умеет. Наша рука совершает микродвижения, указатель слегка дрожит, идёт по дуге и замирает перед кликом. В современной кибербезопасности наша физическая неидеальность и неуклюжесть доказывают, что мы люди.
Впрочем, разработчики ботов всё быстро сообразили и уже учат ИИ повторять движения человека. ИИ-курсор теперь «задумывается» перед выбором нужного квадрата и совершает хаотичные движения. Машины имитируют человеческие слабости, чтобы обмануть защиту. Роботы притворяются неуклюжими людьми, чтобы обмануть роботов, которые проверяют, не роботы ли они.
Защита смыслом
Разработчики ищут способы дополнить распознавание картинок другими проверками. Возьмём в пример Хабр. Тут используется hCaptcha, это независимый американский сервис бот-защиты, созданный компанией Intuition Machines.
Если привычная многим reCAPTCHA от Google внимательно анализирует цифровой след и фоновые действия пользователя в сети, то hCaptcha устроена иначе. Ей совершенно не важно, кто вы и какова ваша история в интернете. Важно, человек вы или спам-бот. Такая капча создаёт задачи, которые ИИ не может понять.
Думаю, вы видели примеры капч при входе на Хабр:
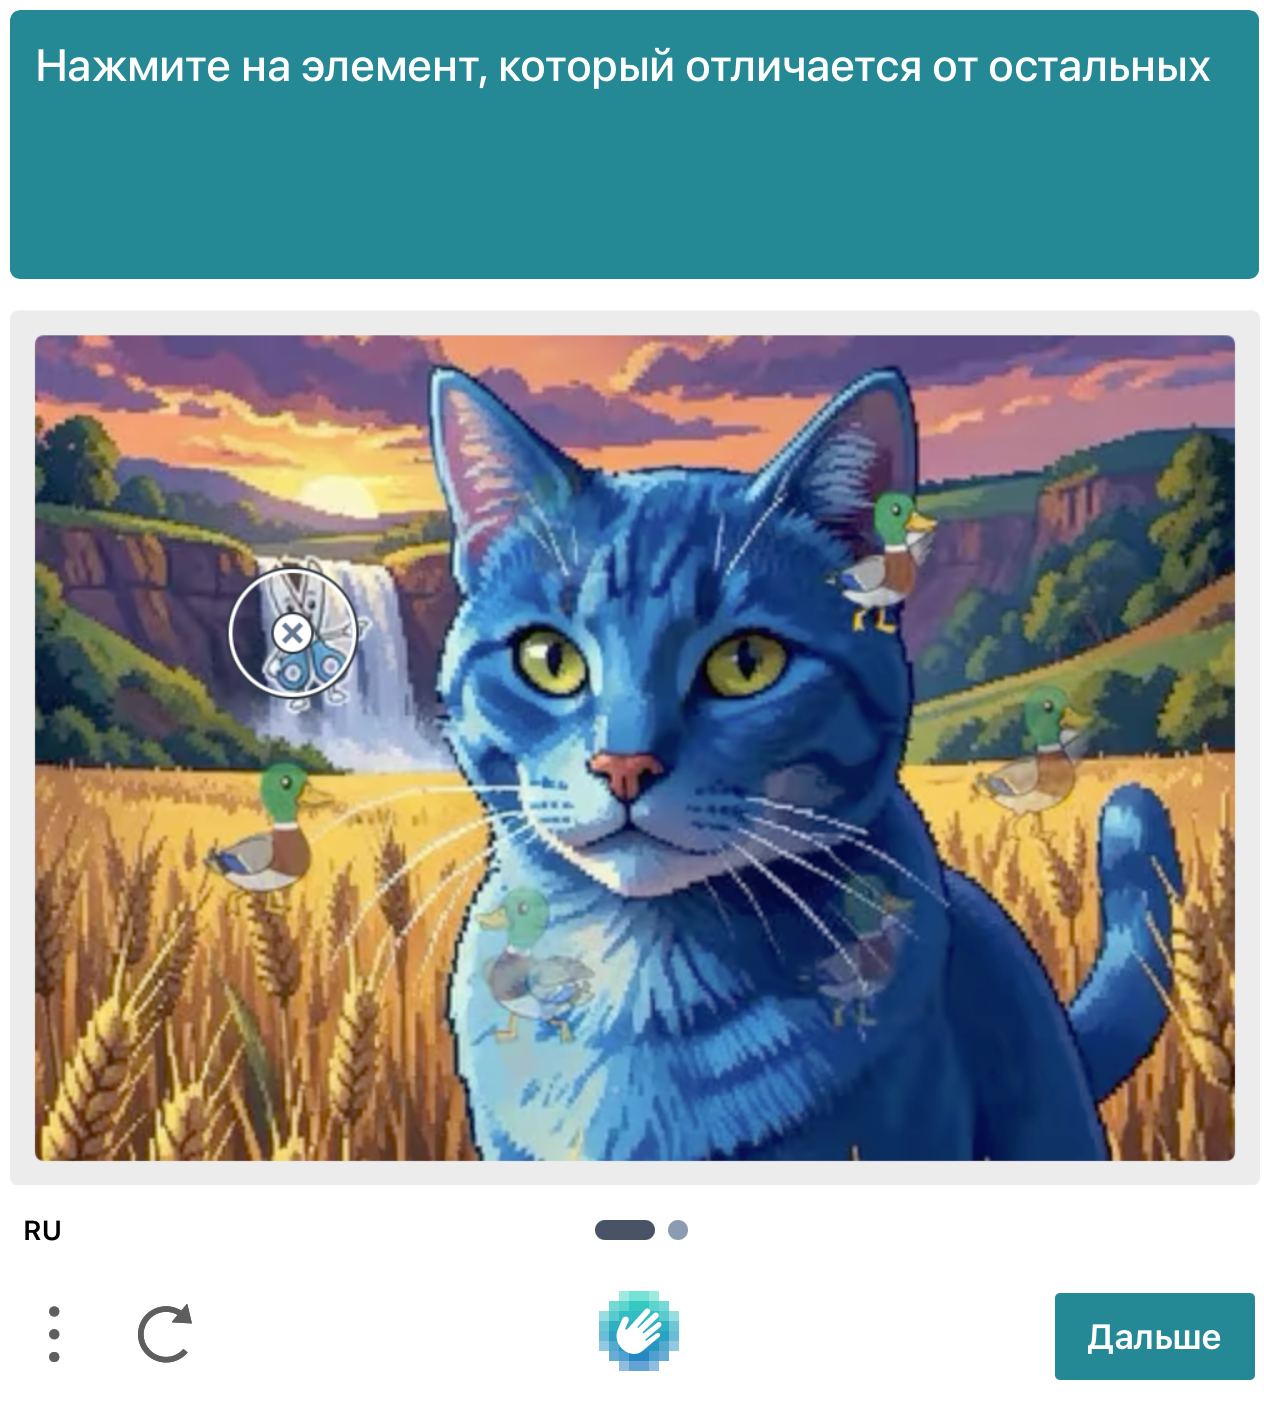
В такой проверке недостаточно просто тыкнуть на картинке кота или утку. Сначала необходимо понять условие задания, затем распознать объекты, сравнить их между собой и определить, какой из них не соответствует общей закономерности. При этом объекты мигают, что затруднит распознавание для CV-моделей, которые делают скриншоты в некотором диапазоне времени.
Но чтобы капча была устойчива к искусственному интеллекту, важно, чтобы для решения задачи требовались абстрактная логика, понимание человеческого контекста и физики реального мира.
Примеры капч, которые не дают ИИ обойти себя. Вот несколько подходов разных разработчиков. Они усложняют автоматическое решение, но не дают гарантии защиты от любого ИИ.
3D-задания Arkose Labs
Капча в виде мини-игры. Например, трёхмерная модель собаки, перевёрнутая под странным углом. Задача состоит в том, что нужно повернуть животное так, чтобы оно стояло лапами на земле в соответствии с гравитацией. Нейросетям сложно сопоставить искажённую трёхмерную модель с абстрактным понятием гравитации. Понять, где у этой собаки верх и низ в условиях виртуальной гравитации, для стандартных ботов — проблема.
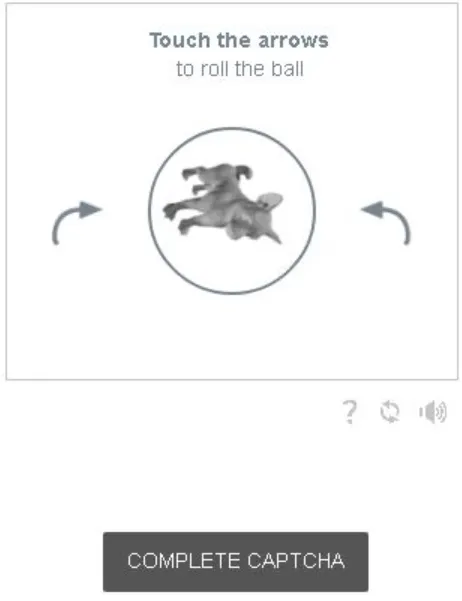
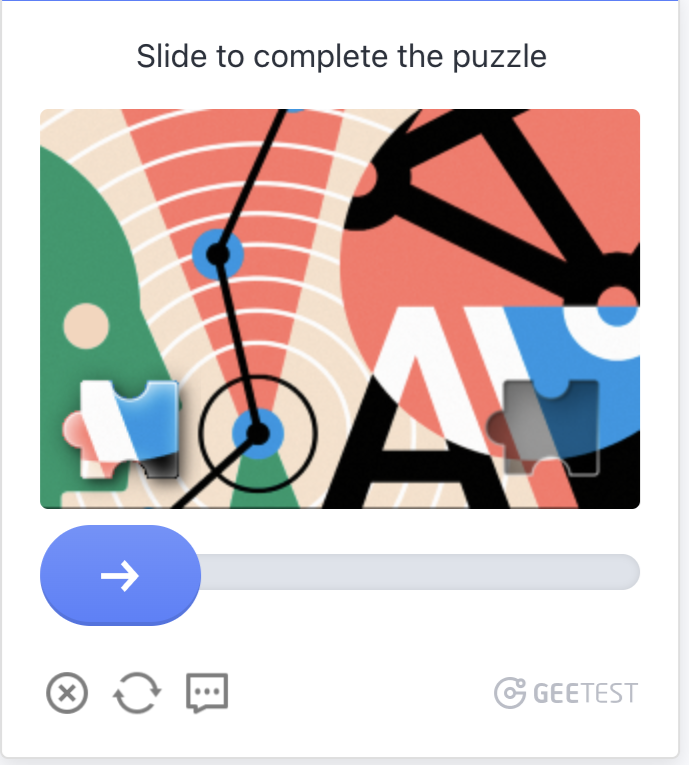
Загадка на логику и контекст. Слайдер-пазл GeeTest
В этой капче пользователь двигает ползунок, чтобы совместить фрагмент с вырезом на изображении. GeeTest проверяет положение фрагмента и характер движения ползунка, включая скорость и траекторию.
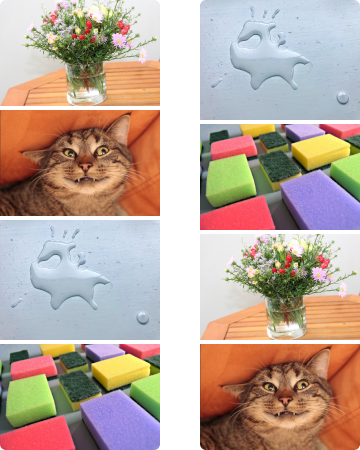
Капча, созданная людьми для людей. Истории в картинках Idena
ИМХО, самая человечная капча, которую я видел. Перед вами появляются две цепочки картинок. В одной из них есть логичный жизненный сюжет (например, кот разбил вазу), а во второй порядок перепутан.
Человек моментально считывает историю глазами и выбирает верный вариант. ИИ-боты ломаются на таких тестах, потому что в созданных человеком ассоциациях нет математического паттерна.
Будущее без картинок
Один из способов спасти наши нервы — перенос проверки на уровень самого смартфона или компьютера. Эту задачу решает технология Private Access Tokens (PAT), созданная Cloudflare совместно с Apple и Google на основе открытых стандартов Privacy Pass.
Она работает, и мы этого даже не замечаем.
-
Вы открываете сайт со своего телефона.
-
Сайт запрашивает токен у браузера, а браузер обращается к сервису аттестации.
-
Ваша ОС обращается к защищённому чипу (например, Secure Enclave в iPhone). Она проверяет, что устройство оригинальное, система не взломана, а вы только что разблокировали экран с помощью Face ID или Touch ID. Apple проверяет подлинность устройства и состояние учётной записи, используя в том числе сертификаты из Secure Enclave. Нужна поддерживаемая система с выполненным входом в Apple ID. Отдельное подтверждение через Face ID или Touch ID для этой проверки не требуется.
-
Смартфон передаёт сайту зашифрованный цифровой токен. После успешной аттестации издатель токена, например Cloudflare, подписывает его, а браузер передаёт токен сайту.
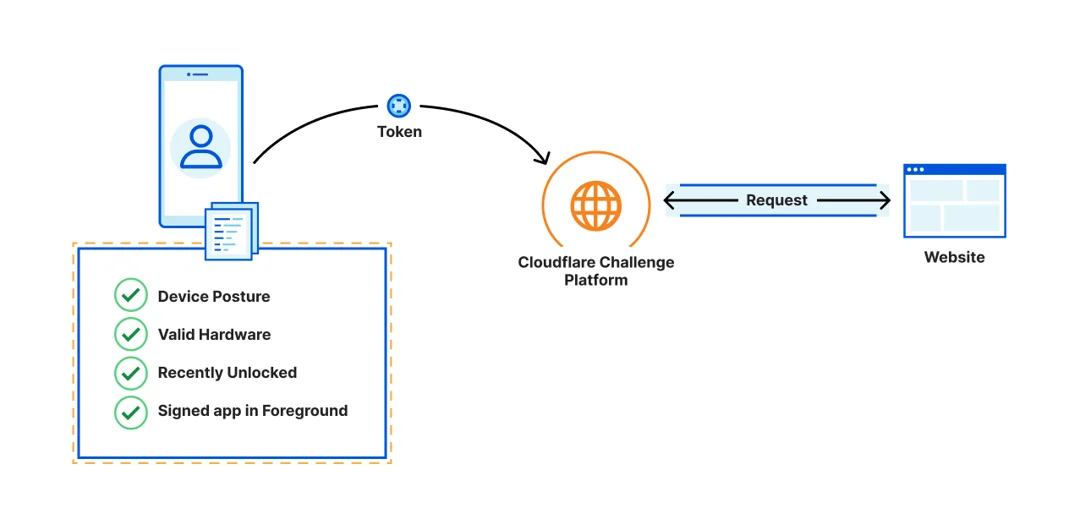
Вся эта проверка проходит в фоне, без отдельного задания для пользователя. При этом она соблюдает приватность. Сайт не видит ваше лицо и не знает вашего имени, производитель телефона не знает, какие сайты вы посещаете.
Никаких больше картинок с автобусами и гидрантами.
Заключение
Мы начинали с простых искажений букв, думая, что умение читать и видеть образы — это уникальный дар человека (оказалось, что нет). Сегодня мы живём в мире, где искусственный интеллект справляется с некоторыми задачами быстрее и точнее нас.
Скорость решения и точность уже не позволяют надёжно отличить человека от бота. А нашим главным доказательством человечности стали медлительность и хаотичные движения рук. Вот так и живём.
© 2026 ООО «МТ ФИНАНС»
Автор: rRenegat

